Dosya paylaşımında Google Drive ve OneDrive yerine kendi sunucunuzu kullanmak isteyen şirketlerin önünde iki yaygın açık kaynak seçenek vardır: geniş uygulama ekosistemiyle Nextcloud ve yalnız dosya eşitleme ve paylaşımına odaklanan Seafile. Seafile, dosyaları kendine özgü blok biçiminde saklayarak hızlı eşitleme sağlar; masaüstü eşitleme istemcisi, sanal sürücü (SeaDrive) ve mobil uygulamaları vardır. Bu rehberde Seafile'ın sürümlerini, şifreli kütüphanelerin gerçek sınırlarını, gereksinimlerini ve yedekleme kurallarını resmi belgelere dayanarak (Ekim 2026, Seafile 13) anlatıyoruz. Nextcloud ile karşılaştırmak isterseniz Google Drive alternatifleri yazımıza bakın.
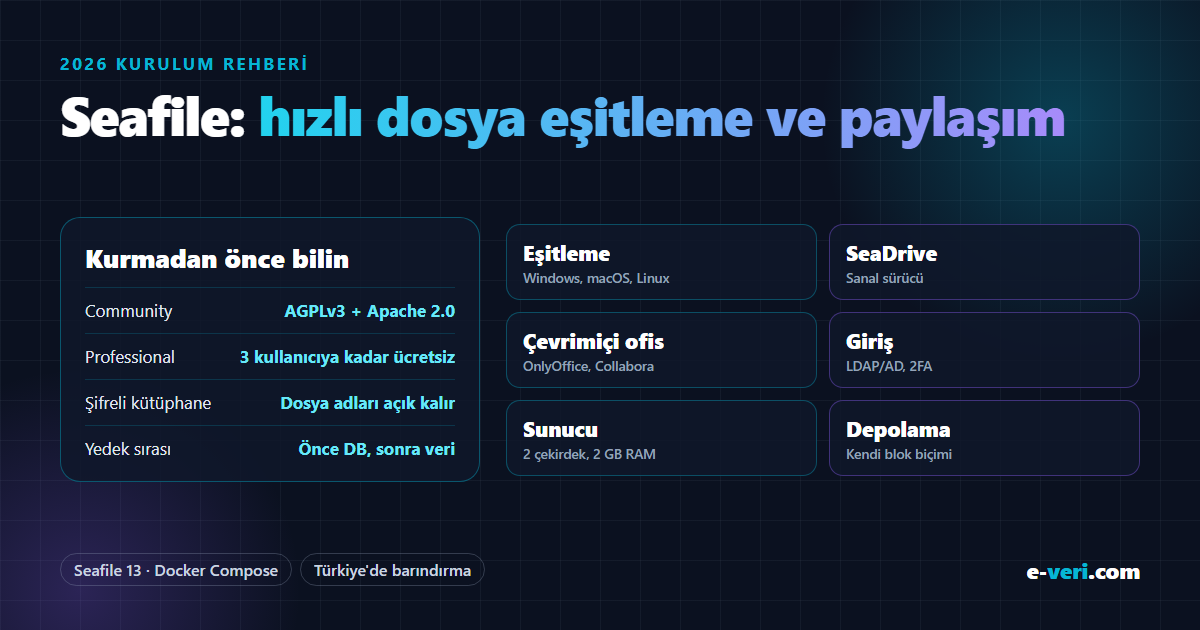
Community ve Professional farkı
Seafile'ın resmi karşılaştırma tablosuna göre iki sürümde de LDAP/AD ile giriş, iki aşamalı doğrulama, WebDAV, OnlyOffice ve Collabora ile çevrimiçi ofis entegrasyonu ve sanal sürücü istemcisi bulunur. Yalnız Professional sürümde olanlar şunlar:
- Dosya kilitleme ve klasör düzeyinde ayrıntılı yetkiler
- Tam metin arama
- LDAP/AD kullanıcı ve grup eşitleme, ADFS ile tek şifreyle giriş
- Rol bazlı hesap yönetimi ve uzaktan silme
- Denetim kaydı ve antivirüs entegrasyonu
- Küme / yüksek erişilebilirlik ve S3 depolama
Professional sürüm, belgelere göre 3 kullanıcıya kadar lisanssız kullanılabilir. Seafile'ın fiyat sayfasında (Ekim 2026) 9 kullanıcı için yıllık toplam 100 $, 10–249 kullanıcı için kullanıcı başına yıllık 48 $ listelenir. Eğitim kurumlarına ayrı fiyat, kamu kurumlarına indirim duyurulur. Klasör yetkileri ve denetim kaydı şirketiniz için şartsa, Professional maliyetini baştan hesaba katın.
Şifreli kütüphaneler: ne korur, ne korumaz?
Seafile'ın en çok öne çıkan özelliklerinden biri kütüphanelerin parolayla şifrelenebilmesidir. Resmi güvenlik belgesi sınırları açıkça yazar:
- Masaüstü istemcide şifreleme ve şifre çözme istemci tarafında yapılır; kütüphane parolası sunucuda saklanmaz.
- Üst veri şifrelenmez: dosya ve klasör adlarının tam listesi, dosya boyutları ve düzenleme geçmişi sunucuda okunabilir durumdadır.
- Şifreli kütüphane web arayüzünde oluşturulursa parola ve şifreleme anahtarları sunucudan geçer. Uçtan uca koruma istiyorsanız kütüphaneyi masaüstü istemcide oluşturun.
- Web arayüzünden erişimde sunucu parolayı bir saat bellekte tutar.
- Android ve iOS uygulamaları 3.0 sürümünden beri istemci tarafı şifrelemeyi desteklemiyor.
- Parola kaybolursa veriye erişilemez: belgelere göre unutulan parola kurtarılamaz.
Pratik sonuç: şifreli kütüphaneler hassas dosya içeriklerini sunucu yöneticisinden korumak için yararlıdır; ama dosya adları da gizli kalmalıysa ya da mobilden şifreli erişim gerekiyorsa yeterli değildir.
Kurulum ve sunucu
- Kurulum yolu: resmi yol Docker Compose'dur; Kubernetes de belgelenmiştir. Docker kurulumunda MySQL veritabanı, Redis önbellek ve Caddy web sunucusu birlikte gelir. Seafile 13'ten beri önbellek için Redis önerilir.
- Donanım: Community sürümü için resmi alt sınır 2 GB RAM, 2 çekirdek ve 10 GB boş disktir; 50 GB'tan fazlası önerilir. Disk ihtiyacının asıl belirleyicisi saklanacak dosya hacmi ve sürüm geçmişidir.
- İşletim sistemi: Docker'sız kurulum için Ubuntu 22.04 ve 24.04 ile Debian 11 ve 12 desteklenir.
- Docker etiketi: güncel kararlı sürüm için sürüm numaralı etiket kullanın.
Dosyalar diskte düz dosya olarak durmaz. Belgelere göre Seafile, kütüphanelerdeki dosyaları sunucu tarafında Git'e benzer kendi iç biçiminde, bloklara bölünmüş olarak saklar. Bu hızlı eşitleme ve sürüm geçmişi sağlar. Bedeli ise sunucudaki klasöre bakarak dosyalara doğrudan ulaşılamamasıdır; dosyalara Seafile üzerinden ya da yedekten geri yüklenmiş bir kurulumdan erişilir. Bu yüzden düzgün yedekleme burada özellikle önemlidir.
Yedekleme, geri yükleme ve yükseltme
Resmi yedekleme belgesi sırayı belirtir: önce veritabanları (ccnet_db, seafile_db, seahub_db), sonra veri klasörü. Belgelere göre bu sıra kütüphane bozulmasını önler; mysqldump tabloları kendisi kilitlediği için yedek sırasında Seafile'ın durdurulması gerekmez. Silinen dosyaların blokları diskten hemen kalkmaz; yer açmak için çöp toplama aracı (seaf-gc) çalıştırılır ve önce deneme modunda (dry-run) kontrol edilebilir. Veritabanı dökümlerini ve veri klasörünü başka bir lokasyona şifreli taşımak için restic iyi bir seçenektir.
Yükseltmede belgeler, her sürümün yükseltme notlarının önceden okunmasını ister. Docker'sız kurulumda mevcut sürümden başlayarak yükseltme betikleri sırayla çalıştırılır; Docker'da ise imaj sürümü değiştirilip yeniden başlatılır. Ana sürüm geçişlerinde (ör. 12'den 13'e) ayrı yükseltme kılavuzu vardır.
Seafile kimler için uygun değil?
- Takvim, kişiler, sohbet ve görev yönetimini de aynı yerde isteyenler: Seafile dosyaya odaklanır. Geniş uygulama ekosistemi için Nextcloud daha uygundur.
- Ücretsiz sürümde tam metin arama, klasör yetkileri ve denetim kaydı isteyenler: bunlar Professional sürümdedir; 3 kullanıcıdan sonra ücretlidir.
- Dosyaların sunucuda düz dosya olarak durmasını isteyenler: Seafile kendi blok biçimini kullanır.
e-veri.com ile Seafile
Seafile'ı Türkiye'deki sunucularımızda yönetilen hosting olarak ya da sizin sunucunuzda kuruyoruz. Kapsam:
- Community ya da Professional seçimi
- Docker Compose ile kurulum, HTTPS
- LDAP/AD ile giriş ve iki aşamalı doğrulama
- OnlyOffice veya Collabora ile çevrimiçi ofis
- Masaüstü ve SeaDrive istemcilerinin dağıtımı
- Veritabanı ve veri klasörü yedekleri, düzenli çöp toplama
- Yükseltme notlarına göre güncelleme
Teklif için kurumsal hizmetler sayfamıza bakabilirsiniz.
Sık sorulan sorular
Seafile ücretsiz mi?
Community sürümü açık kaynak ve ücretsizdir (sunucu çekirdeği AGPLv3, web arayüzü Apache 2.0). Professional sürümü kapalı kaynaklıdır ve 3 kullanıcıya kadar lisans gerekmeden kullanılabilir; daha fazla kullanıcı için yıllık lisans gerekir.
Seafile Community ile Professional arasındaki fark nedir?
Resmi karşılaştırmaya göre tam metin arama, dosya kilitleme, klasör düzeyinde yetkiler, LDAP/AD grup eşitleme, denetim kaydı, antivirüs entegrasyonu, S3 depolama ve küme kurulumu yalnız Professional sürümdedir. LDAP ile giriş, iki aşamalı doğrulama, WebDAV ve çevrimiçi ofis entegrasyonu iki sürümde de vardır.
Seafile şifreli kütüphaneler dosya adlarını da şifreler mi?
Hayır. Resmi güvenlik belgesine göre dosya içerikleri şifrelenir, ancak dosya ve klasör adları, boyutlar ve düzenleme geçmişi gibi üst veriler şifrelenmez. Parola unutulursa veriye erişilemez.
Seafile için nasıl bir sunucu gerekir?
Community sürümü için resmi alt sınır 2 GB RAM, 2 çekirdek ve 10 GB boş disktir; 50 GB'tan fazlası önerilir. Önerilen kurulum yolu Docker Compose'dur; MySQL ve Redis birlikte gelir.
Seafile yedeği nasıl alınır?
Belgelere göre önce üç veritabanı (ccnet_db, seafile_db, seahub_db), sonra veri klasörü yedeklenir; bu sıra kütüphane bozulmasını önler. mysqldump tabloları kilitlediği için Seafile'ın durdurulması gerekmez.
Seafile dosyaları sunucuda nasıl saklar?
Seafile dosyaları Git'e benzer kendi iç biçiminde, bloklara bölerek saklar. Bu yüzden sunucudaki klasöre bakarak dosyalara doğrudan ulaşılamaz; erişim Seafile üzerinden ya da yedekten yapılır.