Bir sunucuda şüpheli bir oturum açıldığında, kritik bir yapılandırma dosyası değiştiğinde ya da bilgisayarlardaki bir yazılımda yeni bir güvenlik açığı yayımlandığında bunu kim, ne zaman fark ediyor? Çoğu küçük ve orta ölçekli şirkette cevap "kimse" ya da "çok geç". Wazuh, sunucu ve bilgisayarlara kurulan ajanlardan gelen kayıtları tek yerde toplayıp analiz eden, açık kaynak bir güvenlik izleme platformudur (SIEM ve XDR). Bu rehberde Wazuh'un mimarisini, donanım ihtiyacını, neyi yapıp neyi yapmadığını, yedekleme ve güncelleme kurallarını resmi belgelere dayanarak (Ekim 2026, Wazuh 4.14.8) anlatıyoruz.
Wazuh ne yapar?
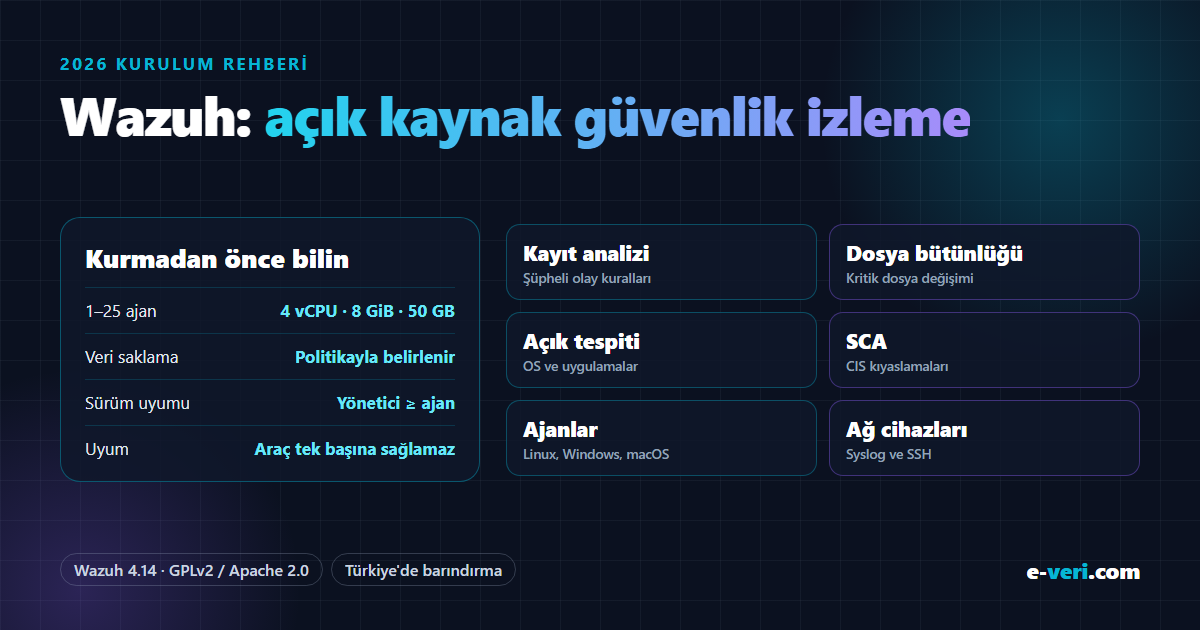
Wazuh üç merkezi bileşenden oluşur: olayları analiz eden Wazuh sunucusu, verileri saklayıp aranabilir yapan Wazuh indeksleyicisi ve web arayüzü olan Wazuh paneli. İzlenecek makinelere ise Wazuh ajanı kurulur. Ajan Linux, Windows, macOS, Solaris ve AIX gibi sistemlerde çalışır ve sunucuyla varsayılan olarak AES ile şifreli konuşur. Ajan kurulamayan yönlendirici, güvenlik duvarı ve anahtar gibi ağ cihazları Syslog ya da SSH ile izlenebilir.
- Kayıt analizi: sistem ve uygulama kayıtlarını toplayıp kurallarla şüpheli olayları işaretler (başarısız oturum denemeleri, yetki yükseltme vb.).
- Dosya bütünlüğü izleme: kritik dosyalardaki değişiklikleri tespit eder.
- Güvenlik açığı tespiti: izlenen makinelerdeki işletim sistemi ve uygulamalardaki bilinen açıkları listeler.
- Yapılandırma denetimi (SCA): CIS kıyaslamalarına dayalı hazır kontrollerle sistemlerin güvenli ayarlanıp ayarlanmadığına bakar.
- Kötü amaçlı yazılım ve rootkit tespiti ile kural tetiklendiğinde otomatik tepki (active response; örneğin saldıran IP'yi engellemek).
- Uyum eşleştirmeleri: varsayılan kurallar PCI DSS, HIPAA, NIST 800-53, TSC ve GDPR çerçeveleriyle eşleştirilmiştir. Ancak Wazuh bu eşleştirmelerin yol gösterici olduğunu ve uyumun ancak bağımsız bir denetçi tarafından belirlenebileceğini açıkça belirtir.
KVKK açısından da aynısı geçerlidir: güvenlik izleme, veri güvenliği tedbirlerinin bir parçası olabilir, ama bir aracı kurmak tek başına yükümlülükleri karşılamaz. Bu bilgi genel niteliktedir; şirketinize özel değerlendirme için hukuk danışmanınıza başvurun.
Donanım ve kurulum
| Ajan sayısı | CPU | RAM | Disk (90 gün) |
|---|---|---|---|
| 1–25 | 4 vCPU | 8 GiB | 50 GB |
| 26–50 | 8 vCPU | 8 GiB | 100 GB |
| 51–100 | 8 vCPU | 8 GiB | 200 GB |
Bu tablo, üç merkezi bileşenin tek sunucuda çalıştığı hızlı başlangıç kurulumu içindir ve belgelere göre genellikle 100 uç noktaya ve 90 günlük sorgulanabilir veriye yeter. Daha büyük ortamlar için dağıtık kurulum önerilir. Mimari belgesi, her şeyin tek sunucuda olduğu kurulumu "laboratuvarlar ve küçük ortamlar için" uygun bulur. Yüksek olay hacmi ya da yüksek erişilebilirlik gerekiyorsa çok düğümlü kurulum gerekir.
Kurulum, resmi kurulum betiğiyle tek komutla yapılabilir; desteklenen işletim sistemleri arasında Ubuntu 20.04–24.04, RHEL 7–10 ve Amazon Linux bulunur. Docker için resmi imajlar da vardır. Kurulumdan sonra iki adım belgelerde özellikle önerilir:
- Varsayılan parolaları değiştirin: kurulum parolaları bir dosyaya yazar. Belgeler varsayılan kullanıcı parolasının değiştirilmesini önerir; yönetici parolası değişirse sunucu tarafındaki ayarların da güncellenmesi gerekir.
- Paket depolarını kapatın: belgeler, kazara yapılan bir güncellemenin ortamı bozmaması için kurulumdan sonra Wazuh paket depolarının devre dışı bırakılmasını önerir. Güncellemeleri planlı yapın.
Veri saklama süresi
Disk ihtiyacını belirleyen asıl etken, uyarıların ne kadar süre aranabilir tutulacağıdır. Wazuh indeksleyicisinde saklama süresi Index State Management politikalarıyla belirlenir; belgelerdeki örnek politika verileri 90 gün tutar. Saklama süresini şirketinizin denetim ihtiyacına göre baştan belirleyin ve disk büyümesini izleyin. Süre uzadıkça yukarıdaki disk değerleri orantılı olarak artar.
Yedekleme ve güncelleme
Resmi göç belgesine göre sunucu tarafında yedeklenmesi gerekenler: ajan anahtarları (client.keys), ana yapılandırma (ossec.conf), kendi yazdığınız kurallar ve çözümleyiciler, ajan grup ayarları, API yapılandırması, Filebeat ayarları ve sertifikalar. Wazuh veritabanları kopyalanırken yönetici servisinin durdurulması istenir. İndeksleyici ve panel için sertifikalar ile yapılandırma dosyaları yedeklenir; belgeler indeks verisinin de yedeklenmesinin değerlendirilmesini önerir. Çok düğümlü kurulumda bu adımlar her düğümde tekrarlanır.
Güncellemede en önemli kural sürüm uyumudur. Belgelere göre tüm merkezi bileşenler yama düzeyi dahil aynı sürümde olmalıdır ve Wazuh yöneticisi her zaman ajanlarla aynı ya da onlardan yeni sürümde olmalıdır. Bu nedenle önce merkezi bileşenler, sonra ajanlar güncellenir. Ajanlar uzaktan da güncellenebilir.
Wazuh kimler için uygun değil?
- Uyarılara bakacak kimsesi olmayanlar: Wazuh uyarı üretir; uyarıları okuyacak, önceliklendirecek ve aksiyon alacak biri yoksa değeri düşer. İlk haftalarda kuralları şirketinize göre ayarlamak (gereksiz uyarıları azaltmak) da emek ister.
- Tek bir küçük sunucusu olanlar: en küçük kurulum bile 4 vCPU ve 8 GiB RAM ister. Birkaç sunucu için daha hafif bir izleme ve güncelleme düzeni yeterli olabilir.
- "Kur, uyumlu olalım" bekleyenler: Wazuh'un kendi belgelerine göre araç tek başına uyumu sağlamaz.
Erişim tarafındaki önlemler (tek şifreyle giriş, parola kasası, iki aşamalı doğrulama) için şirket güvenliği rehberimize, servislerin ayakta olup olmadığını izlemek için Uptime Kuma rehberimize bakabilirsiniz.
e-veri.com ile Wazuh
Wazuh'u Türkiye'deki sunucularımızda ya da sizin altyapınızda kuruyoruz. Kapsam:
- Ajan sayısına göre boyutlandırma ve tek ya da çok düğümlü kurulum
- Varsayılan parolaların değiştirilmesi ve sertifikalar
- Sunucu ve bilgisayarlara ajan dağıtımı, ağ cihazlarından Syslog toplama
- Saklama politikası
- Gereksiz uyarıları azaltan kural ayarı
- Yapılandırma yedekleri ve sürüm uyumuna dikkat eden güncellemeler
Teklif ve ayrıntılar için kurumsal hizmetler sayfamıza göz atın.
Sık sorulan sorular
Wazuh ücretsiz mi?
Evet. Wazuh açık kaynaktır; sunucu ve ajan GPLv2, indeksleyici ve panel Apache 2.0 lisanslıdır. Wazuh firmasının barındırdığı bulut hizmeti ve profesyonel destek ise ücretlidir.
Wazuh için nasıl bir sunucu gerekir?
Resmi hızlı başlangıç tablosuna göre tek sunuculu kurulumda 1–25 ajan için 4 vCPU, 8 GiB RAM ve 90 günlük veri için 50 GB disk; 51–100 ajan için 8 vCPU, 8 GiB RAM ve 200 GB disk önerilir. Daha büyük ortamlarda dağıtık kurulum önerilir.
Wazuh hangi sistemleri izleyebilir?
Wazuh ajanı Linux, Windows, macOS, Solaris ve AIX gibi sistemlerde çalışır. Ajan kurulamayan yönlendirici, güvenlik duvarı ve anahtar gibi cihazlar Syslog ya da SSH üzerinden izlenebilir.
Wazuh kurmak PCI DSS veya KVKK uyumu sağlar mı?
Hayır, tek başına sağlamaz. Wazuh'un kendi belgelerine göre kural eşleştirmeleri yol göstericidir ve uyum ancak bağımsız bir denetçi tarafından belirlenebilir. KVKK için de güvenlik izleme tedbirlerin bir parçası olabilir; şirketinize özel değerlendirme için hukuk danışmanınıza başvurun.
Wazuh güncellenirken nelere dikkat edilmeli?
Tüm merkezi bileşenler yama düzeyi dahil aynı sürümde olmalı ve yönetici sunucu ajanlarla aynı ya da onlardan yeni sürümde olmalıdır. Bu yüzden önce merkezi bileşenler, sonra ajanlar güncellenir; belgeler kazara güncellemeyi önlemek için paket depolarının kapatılmasını da önerir.
Wazuh verileri ne kadar süre saklanır?
Saklama süresi indeksleyicide Index State Management politikalarıyla belirlenir; belgelerdeki örnek politika 90 gündür. Süre uzadıkça disk ihtiyacı artar; resmi donanım tablosundaki disk değerleri 90 günlük veri içindir.