Bir şirkette ortalama bir çalışanın e-posta, CRM, dosya paylaşımı, proje aracı, muhasebe ve daha onlarca uygulama için ayrı hesabı var. Parolalar not defterlerinde, tarayıcılarda ya da paylaşılan Excel dosyalarında duruyor; biri işten ayrıldığında hangi hesaplarının kapatılacağını kimse tam bilmiyor. Bu yazıda bu dağınıklığı kendi sunucunuzda çalışan açık kaynak araçlarla nasıl toparlayabileceğinizi anlatıyoruz: tek şifreyle giriş (SSO) ve iki adımlı doğrulama, şirket parola kasası ve güvenlik izleme. Rakamları Verizon, Microsoft ve KVKK'nın kendi yayınlarından; ürün bilgilerini Ekim 2026'da üreticilerin belgelerinden aldık.
Saldırganlar şirketlere nereden giriyor?
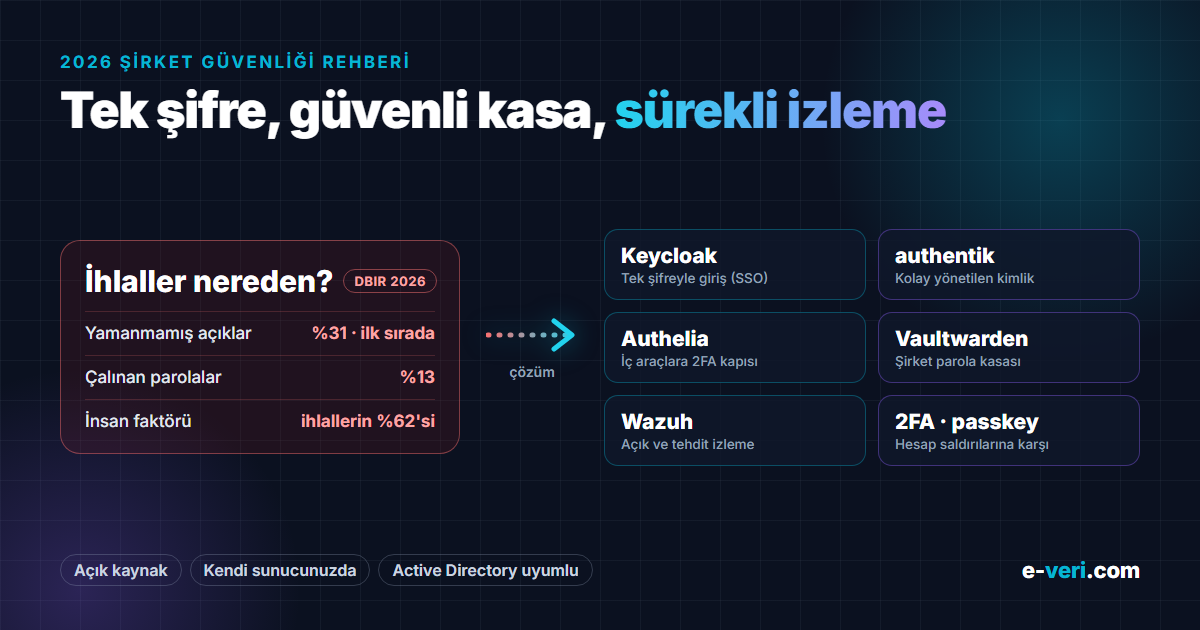
Verizon'un her yıl yayımladığı Veri İhlali Araştırmaları Raporu'nun (DBIR) 2026 sürümü önemli bir değişime işaret ediyor: ihlallerde ilk giriş yolu olarak yamanmamış güvenlik açıklarının istismarı %31'e çıkarak ilk sıraya yerleşti; uzun yıllar zirvede olan çalınmış ya da kötüye kullanılmış kimlik bilgileri %13'e geriledi. İhlallerin %62'sinde ise insan faktörü (hata, kandırılma, zayıf parola gibi) rol oynuyor.
Bunun pratik anlamı şu: tek bir önlem yetmez. Bir şirketin temel güvenliği üç ayak üzerinde durur:
- Kimlik: Herkes tek bir şirket hesabıyla, iki adımlı doğrulamayla giriş yapsın; işten ayrılan kişinin erişimi tek yerden kapansın.
- Parolalar: Paylaşılan hesap parolaları güvenli bir kasada dursun, Excel'de ya da mesajlaşma uygulamasında değil.
- İzleme ve yama: Sunuculardaki ve bilgisayarlardaki güvenlik açıkları ve şüpheli hareketler fark edilsin.
İki adımlı doğrulamanın etkisi tartışmasız: Microsoft, çok faktörlü kimlik doğrulamanın hesap ele geçirme saldırılarının %99,9'undan fazlasını engelleyebildiğini açıklamıştı.
KVKK ne diyor?
Kişisel Verileri Koruma Kurulu'nun "Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)" belgesi; büyük-küçük harf, rakam ve sembol içeren parolalar, deneme sayısının sınırlandırılması, erişim yetki matrisi ve tüm kullanıcıların işlem kayıtlarının (log) düzenli tutulmasını öneriyor; buluttaki verilere uzaktan erişimde iki kademeli kimlik doğrulamayı tavsiye ediyor. Kurulun 15 Şubat 2022 tarihli kamuoyu duyurusu daha da somut: parolalar en az 10 karakter olmalı, son 3 parola yeniden kullanılmamalı, kullanıcılara iki kademeli doğrulama sunulmalı ve kullanıcılar son başarılı ve başarısız giriş denemelerini görebilmeli. Bu yazıdaki araçlar bu önerilerin teknik tarafını karşılamaya yardım eder; ama yazılım tek başına "KVKK uyumu" sağlamaz, süreçler ve idari tedbirler de gerekir.
1. Tek şifreyle giriş (SSO) ve iki adımlı doğrulama
SSO (Single Sign-On), çalışanın bir kez şirket hesabıyla giriş yapıp e-posta, CRM, dosya ve proje araçlarını ayrı ayrı şifre girmeden kullanabilmesidir. Arka planda bir kimlik sunucusu çalışır; uygulamalar "bu kişi kim?" sorusunu ona sorar. Bu sunucuyla iki adımlı doğrulama (telefon uygulamasından tek kullanımlık kod ya da donanım anahtarı/passkey) tek yerden zorunlu hale getirilir ve biri işten ayrıldığında tek bir hesabı kapatmak tüm erişimi keser.
| Araç | Lisans | Ne için | Ücretsiz sürüm | Resmi kaynak ihtiyacı | Türkçe |
|---|---|---|---|---|---|
| Keycloak | Apache-2.0 | Kurumsal kimlik sunucusu: OIDC, SAML, LDAP/AD | Tamamı ücretsiz; ücretli katman yok | Yüke göre; 10.000 oturum için yaklaşık 1,25 GB RAM | Var (topluluk çevirisi) |
| authentik | MIT (Enterprise kısmı ticari) | Kolay yönetilen kimlik sunucusu: OIDC, SAML, LDAP, RADIUS | Çekirdek özellikler ücretsiz; Enterprise kullanıcı başı aylık 5 $ | 2 çekirdek, 2 GB RAM | Var |
| Authelia | Apache-2.0 | Kendi girişi olmayan iç araçların önüne giriş ekranı + 2FA | Tamamı ücretsiz | Hafif (resmi değer belirtilmemiş) | Var |
Keycloak: kurumsal standart
Keycloak, Red Hat'in başlattığı ve 2023'ten beri Cloud Native Computing Foundation (CNCF) bünyesinde geliştirilen, bu alanın en yaygın açık kaynak kimlik sunucusu. OpenID Connect, OAuth 2.0 ve SAML 2.0 protokollerini destekliyor; şirketin mevcut Active Directory'sine ya da LDAP'ına doğrudan bağlanıyor. İki adımlı doğrulamada Google Authenticator/FreeOTP kodları, kurtarma kodları ve passkey (WebAuthn) destekleniyor. Tamamı Apache-2.0 lisanslı; "ücretli sürümde olan özellik" diye bir şey yok.
Zayıf yanı: Güçlü ama yönetim paneli kalabalık; doğru yapılandırmak deneyim ister. Sürüm güncellemelerinin düzenli takip edilmesi gerekir.
authentik: daha kolay yönetim
authentik, Keycloak'a göre daha modern ve görsel bir yönetim arayüzüne sahip. OIDC, SAML, LDAP, SCIM, RADIUS ve Kerberos destekliyor; giriş akışlarını sürükle-bırak mantığıyla tasarlamak mümkün. Resmi asgari gereksinim 2 çekirdek ve 2 GB RAM.
Ücretli kısım: Çekirdek MIT lisanslı ve ücretsiz; ayrıcalıklı erişim yönetimi, Google Workspace ve Entra ID senkronizasyonu, uyum için gelişmiş denetim kaydı ve zamanlanmış işten çıkış (offboarding) gibi özellikler kullanıcı başı aylık 5 $'lık Enterprise sürümünde. Üretici, ücretsiz sürümdeki özellikleri ücretli sürüme taşımayacağını açıkça taahhüt ediyor.
Authelia: iç araçların kapısı
Bazı iç araçların (izleme panelleri, eski uygulamalar) kendi kullanıcı girişi yoktur ya da zayıftır. Authelia, bu uygulamaların önüne bir giriş portalı ve iki adımlı doğrulama koyar; çok fazla hatalı denemede hesabı geçici olarak engeller. Uygulamaya dokunmadan, ters vekil sunucu (nginx, Traefik, Caddy gibi) üzerinden çalışır. Keycloak veya authentik'in yerine değil, yanına konan bir araç olarak düşünülmeli.
2. Şirket parola kasası
Her uygulama SSO'ya bağlanamaz: banka internet şubesi, kamu portalları, sosyal medya hesapları, sunucu ve modem yönetim şifreleri... Bunlar ekipler arasında paylaşılmak zorunda. Bunun güvenli yolu bir şirket parola yöneticisidir: parolalar şifreli bir kasada durur, yalnızca yetkili kişiler görür, kimin neye eriştiği kayıt altına alınır, biri ayrıldığında erişimi tek tıkla kaldırılır.
- Vaultwarden (AGPL-3.0): Bitwarden'ın sunucusunun Rust ile yazılmış, hafif ve bağımsız bir uyarlaması; resmi Bitwarden uygulamaları (tarayıcı eklentisi, masaüstü, iOS, Android) ile çalışıyor ve arayüzü bu uygulamalar sayesinde Türkçe. GitHub'da 68 bini aşan yıldızla bu alanın en popüler projesi. Not: Vaultwarden'ın Bitwarden şirketiyle resmi bir bağı yok; destek için Bitwarden'ın resmi kanalları kullanılamaz.
- Bitwarden'ın kendi sunucusu: Kendi sunucunuzda barındırmak ücretsiz, ancak bazı kurumsal özellikler lisans dosyası gerektiriyor. Ticari planlar kullanıcı başına ayda Teams için 4 $, Enterprise için 6 $. Hafif "Bitwarden Lite" sürümünü üretici kişisel ve ev kullanımı için tasarladığını, iş ortamı için olmadığını belirtiyor.
- Passbolt (AGPL-3.0): Ekip içi parola paylaşımına odaklanan bir seçenek; ücretsiz Community sürümünde kullanıcı sınırı yok. LDAP ve SSO bağlantısı ücretli Pro sürümde (kullanıcı başı aylık 4,9 $, en az 10 kullanıcı). Arayüzünde Türkçe bulunmuyor.
3. Güvenlik izleme ve yama takibi: Wazuh
DBIR 2026'nın bulgusu net: saldırganların en sık giriş yolu artık yamanmamış güvenlik açıkları. Wazuh, sunuculara ve bilgisayarlara kurulan ajanlar üzerinden bu açıkları ve şüpheli hareketleri izleyen açık kaynak (GPLv2) bir güvenlik platformu:
- Güvenlik açığı tespiti: Kurulu yazılımları bilinen açık (CVE) veritabanlarıyla karşılaştırır, hangi makinede hangi yamanın eksik olduğunu gösterir.
- Dosya bütünlüğü izleme: Sistem dosyalarındaki beklenmedik değişiklikleri bildirir.
- Log analizi ve olay tespiti: Başarısız giriş denemeleri, yetki yükseltme gibi şüpheli hareketleri merkezi olarak toplar ve uyarır. Bu, KVKK rehberindeki işlem kayıtlarının tutulması önerisine de doğrudan karşılık gelir.
- Yapılandırma denetimi: Sunucuların güvenlik ayarlarını kontrol listelerine göre puanlar; hazır kural seti PCI DSS, HIPAA, NIST 800-53 ve GDPR çerçevelerini destekliyor (üretici, Wazuh'un tek başına uyum sertifikası sağlamadığını da belirtiyor).
Kurmadan önce düşünün: Wazuh güçlü ama kaynak isteyen bir sistem; 25 cihaza kadar tek sunuculu kurulum için resmi öneri 4 vCPU, 8 GB RAM ve 90 günlük kayıt için 50 GB disk. Daha önemlisi, uyarıları okuyup aksiyon alacak birinin olması gerekir; kimsenin bakmadığı bir alarm paneli koruma sağlamaz. Sunucuları internetten gelen kaba kuvvet denemelerine karşı korumak için ayrıca CrowdSec veya Fail2ban gibi hafif araçlar da eklenebilir.
Maliyet karşılaştırması
| İhtiyaç | Ticari örnek (kullanıcı başı/ay, yıllık) | Açık kaynak karşılığı |
|---|---|---|
| SSO + 2FA | Okta Workforce Starter 6 $ (yıllık en az 1.500 $) · Microsoft Entra ID P1 7 $, P2 10 $ | Keycloak (ücretsiz) · authentik (ücretsiz; Enterprise 5 $) |
| Parola yöneticisi | 1Password Business 8,99 $ · Bitwarden Teams 4 $, Enterprise 6 $ | Vaultwarden (ücretsiz) · Passbolt CE (ücretsiz) |
| Güvenlik izleme | Ticari SIEM/XDR ürünleri genellikle cihaz ya da veri hacmi başına ücretlendirilir | Wazuh (ücretsiz; bulut sürümü ücretli) |
Örneğin 50 kişilik bir şirkette Microsoft Entra ID P1 ve 1Password Business birlikte yılda yaklaşık 9.600 $ eder. Açık kaynak tarafında lisans ücreti yoktur; maliyet sunucu, kurulum ve en önemlisi düzenli bakım ve güncellemedir. Güvenlik araçlarında "kur ve unut" yaklaşımı, hiç kurmamaktan bile tehlikeli olabilir.
Önerilen kurulum sırası
- Parola kasası: En hızlı kazanım. Vaultwarden'ı kurun, paylaşılan parolaları Excel'den ve mesajlardan kasaya taşıyın, eski dosyaları silin.
- Kimlik sunucusu: Keycloak veya authentik'i Active Directory'ye bağlayın, iki adımlı doğrulamayı yöneticiler ve uzaktan erişen herkes için zorunlu yapın.
- Uygulamaları bağlayın: Dosya paylaşımı, proje, CRM, sohbet... OIDC veya SAML destekleyen her uygulamayı kimlik sunucusuna bağlayın; desteklemeyen iç araçları Authelia ile koruyun.
- İzleme: Wazuh ajanlarını önce internete açık sunuculara, sonra muhasebe ve yönetim gibi hassas birimlerin bilgisayarlarına kurun; haftalık bir "eksik yama" kontrol rutini oluşturun.
- İşten çıkış prosedürü: Ayrılan çalışanın kimlik hesabını kapatmak, parola kasasındaki erişimini kaldırmak ve paylaştığı parolaları değiştirmek tek bir kontrol listesine bağlansın.
Bu araçların bağlanacağı uygulamalar için seri yazılarımıza bakabilirsiniz: doküman yönetimi, CRM, ekip iletişimi ve proje yönetimi.
Sık sorulan sorular
SSO (tek şifreyle giriş) nedir, şirkete ne kazandırır?
SSO, çalışanın bir kez şirket hesabıyla giriş yapıp tüm uygulamaları ayrı şifre girmeden kullanabilmesidir. İki adımlı doğrulamanın tek yerden zorunlu kılınmasını ve işten ayrılan kişinin tüm erişiminin tek hesabı kapatarak kesilmesini sağlar.
Keycloak ücretsiz mi?
Evet. Keycloak tamamen Apache-2.0 lisanslıdır ve ücretli bir sürüm katmanı yoktur. OpenID Connect, SAML 2.0, LDAP/Active Directory bağlantısı ve passkey dahil iki adımlı doğrulamayı destekler.
Vaultwarden güvenli mi, Bitwarden'dan farkı ne?
Vaultwarden, resmi Bitwarden uygulamalarıyla çalışan, Rust ile yazılmış hafif ve bağımsız bir sunucu uyarlamasıdır; Bitwarden şirketiyle resmi bağı yoktur. Kendi sunucunuzda düzenli güncelleme ve yedeklemeyle çalıştırıldığında yaygın olarak kullanılan bir seçenektir; resmi destek ve sertifikasyon gerekiyorsa Bitwarden'ın kendi ticari sürümü tercih edilebilir.
İki adımlı doğrulama ne kadar etkili?
Microsoft'un açıklamasına göre çok faktörlü kimlik doğrulama hesap ele geçirme saldırılarının %99,9'undan fazlasını engelleyebilir. KVKK'nın rehberi ve 2022 tarihli Kurul duyurusu da iki kademeli doğrulamayı öneriyor.
KVKK parola için ne öneriyor?
Kurulun 15 Şubat 2022 tarihli duyurusuna göre parolalar en az 10 karakter olmalı ve büyük-küçük harf, rakam ve özel karakter içermeli; son 3 parola yeniden kullanılmamalı, başarısız deneme sayısı sınırlandırılmalı ve kullanıcılara iki kademeli doğrulama sunulmalı.
Wazuh ne işe yarar?
Wazuh, sunucu ve bilgisayarlardaki güvenlik açıklarını, dosya değişikliklerini ve şüpheli hareketleri merkezi olarak izleyen açık kaynak bir güvenlik platformudur (SIEM/XDR). 25 cihaza kadar tek sunuculu kurulum için resmi öneri 4 vCPU ve 8 GB RAM'dir.
e-veri.com ile güvenlik altyapısı
Keycloak, authentik, Authelia, Vaultwarden ve Wazuh için kurulum, Active Directory bağlantısı, uygulamalarınızın tek şifreyle girişe bağlanması, iki adımlı doğrulama politikaları, parolaların güvenli kasaya taşınması, güvenlik açığı izleme ve sürekli bakım hizmeti veriyoruz. Sistemleriniz Türkiye'deki sunucularımızda ya da kendi altyapınızda çalışabilir. Mevcut durumunuzu birlikte gözden geçirmek için ilgili aracın sayfasından ya da iletişim formundan bize yazabilirsiniz.
- Şirket için açık kaynak paket (genel bakış)
- Proje yönetimi: Jira alternatifleri
- Doküman yönetimi: Google Drive alternatifleri
- Açık kaynak CRM
- Ekip iletişimi: Slack, Teams, Zoom alternatifleri
- Şirket güvenliği: SSO, parola kasası, izleme (bu yazı)
- Yedekleme ve izleme
- Kurulum ve karar rehberleri — İş yönetimi: Odoo · ERPNext · Dolibarr · EspoCRM · OpenProject | İletişim ve belge: Nextcloud · Seafile · BookStack · Paperless-ngx · Mattermost · Rocket.Chat · Jitsi Meet · Zammad · Chatwoot | Altyapı ve güvenlik: Keycloak · authentik · Vaultwarden · Wazuh · Gitea · n8n · Uptime Kuma · Prometheus + Grafana · Matomo · restic | Karar: Kendi sunucunuzda yapay zeka · Açık kaynak lisansları · Hosting mi, VPS mi?
- Kurumsal hizmetler: kurulum, yönetilen hosting ve bakım için teklif
- Tüm kurulum ve karar rehberleri (konu başlıklarına göre)