"Açık kaynak" etiketi, bir yazılımı şirkette kullanmadan önce sorulması gereken soruların sonu değil, başlangıcıdır. GitHub'da kaynak kodu görünen her yazılım ücretsiz ve sınırsız kullanılabilir değildir. Bazıları kullanıcı sayısına sınır koyar, bazıları yazılımı başkalarına hizmet olarak sunmayı yasaklar, bazılarının en çok ihtiyaç duyacağınız özelliği ise ücretli sürümdedir. Biz de açık kaynak çözümler vitrinimizdeki 180'den fazla yazılımın lisansını tek tek kontrol ederken bu tuzakların ne kadar yaygın olduğunu gördük. Bu yazıda şirketlerin karşılaştığı lisans türlerini ve vitrindeki gerçek örnekleri anlatıyoruz (Ekim 2026).
"Açık kaynak" ne demek, ne demek değil?
Açık kaynak tanımını Open Source Initiative (OSI) yapar. OSI onaylı bir lisans, yazılımı herhangi bir amaçla kullanma, inceleme, değiştirme ve dağıtma özgürlüğü tanır; belirli kişi ya da kullanım alanlarına (ör. "rakip hizmet") karşı ayrımcılık yapamaz. Kaynak kodu herkese açık olup bu özgürlükleri kısıtlayan lisanslara ise genellikle "source-available" (kaynak kodu erişilebilir) denir. Bu lisanslar yasal ve meşrudur, ancak şirketin yazılımı nasıl kullanacağına göre sonuç değişir.
1. İzin verici lisanslar: MIT, Apache 2.0, BSD
Bu lisanslar yazılımı şirket içinde kullanmanıza, değiştirmenize, ürününüze katmanıza ve satmanıza izin verir. Temel yükümlülük, telif ve lisans bildirimini korumaktır. Apache 2.0 ayrıca açık bir patent lisansı da içerir. Vitrindeki Ollama ve Gitea (MIT), Keycloak ve vLLM (Apache 2.0) bu gruptadır.
2. Copyleft lisanslar: GPL, AGPL, LGPL, MPL
Copyleft lisanslar, yazılımı değiştirip dağıtırsanız değişikliklerinizi de aynı lisansla açmanızı ister. Şirket içinde kullanmak, ücretsiz ve serbesttir.
- GPL: yükümlülük, yazılımı (ya da onu içeren ürününüzü) başkalarına dağıttığınızda doğar.
- AGPL: GPL'den farkı ağ üzerinden kullanımı da kapsamasıdır. Değiştirdiğiniz bir AGPL yazılımını internet üzerinden başkalarına kullandırıyorsanız, değiştirilmiş kaynak kodunu o kullanıcılara sunmanız gerekir. Değişiklik yapmadan kullanmak ya da yalnız çalışanlarınıza açmak çoğu durumda sorun çıkarmaz. Nextcloud, Mattermost'un kaynak kodu ve Grafana AGPL'dir.
- LGPL ve MPL: "zayıf copyleft" lisanslardır: yükümlülük yalnız o kütüphanenin ya da dosyanın kendisindeki değişikliklerle sınırlıdır.
3. Kaynak kodu açık ama açık kaynak değil
Son yıllarda birçok şirket, ürününü bulut sağlayıcılarının ücretsiz kopyalamasına karşı korumak için OSI onaylı olmayan lisanslara geçti. Vitrinimizdeki denetimde karşılaştıklarımız:
| Lisans | Ne yasaklar / ne şart koşar? | Vitrinden örnek |
|---|---|---|
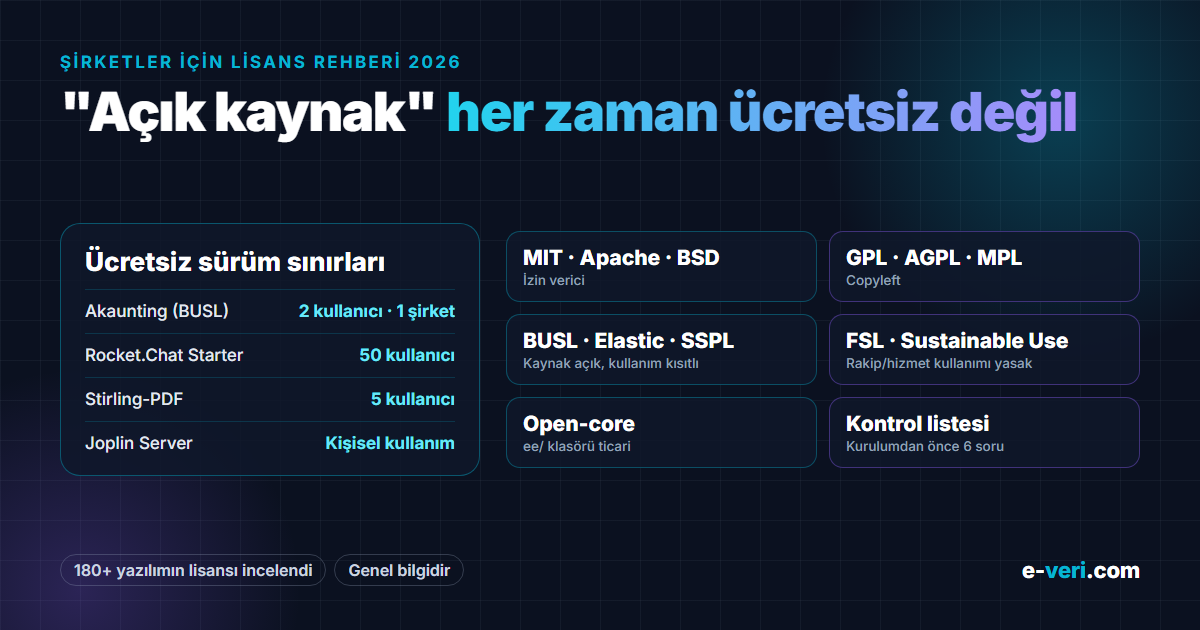
| Business Source License (BUSL) | Lisans sahibinin belirlediği "ek kullanım izni" dışındaki üretim kullanımını kısıtlar; her sürüm belirli bir tarihten sonra açık kaynak bir lisansa geçer | Akaunting (ücretsiz kullanım 2 kullanıcı, 1 şirket, 1.000 fatura), Outline (üçüncü kişilere ticari doküman hizmeti yasak; 2030'da Apache 2.0) |
| Elastic License 2.0 | Yazılımı üçüncü kişilere barındırılan ya da yönetilen hizmet olarak sunmak ve lisans anahtarını devre dışı bırakmak yasak | Invoice Ninja |
| Server Side Public License (SSPL) | Yazılımın işlevlerini hizmet olarak sunan, hizmeti çalıştıran tüm yazılım yığınının kaynak kodunu SSPL ile açmak zorunda | Graylog |
| Functional Source License (FSL) | Yazılımın yerine geçen rakip ürün ya da hizmet yasak; her sürüm iki yıl sonra Apache 2.0'a geçer | Typebot |
| Sustainable Use License | Kullanım yalnız şirket içi iş amaçları ya da ticari olmayan kullanım için serbest | n8n, NocoDB |
| Polyform Shield | Lisans sahibinin ürünleriyle rekabet eden kullanım yasak | AutoGPT platformu |
Bu lisansların ortak noktası şudur: şirket içinde, kendi işiniz için kullanmak genellikle serbesttir. Kısıtlar, yazılımı müşterilerinize hizmet olarak sunduğunuzda ya da lisans sahibiyle rekabet ettiğinizde devreye girer. Bu yüzden bir hosting firması olarak biz de bu yazılımları kendi sunucularımızda hizmet olarak sunmuyor, yalnız müşterinin kendi sunucusuna kurup yönetiyoruz.
4. "Açık çekirdek" (open-core): ücretli klasör
Pek çok projede kodun büyük kısmı MIT ya da AGPL'dir, ancak depodaki ee ya da enterprise klasörü ayrı bir ticari lisansa tabidir. Ücretsiz sürüm genellikle yeterlidir, ama şirketlerin en çok ihtiyaç duyduğu özellikler sıklıkla bu klasördedir. Vitrinde Mattermost, Chatwoot, authentik, GitLab, Strapi, Formbricks (SSO, iki aşamalı doğrulama, rol yönetimi kurumsal lisansta) ve Documenso (nitelikli e-imza bağlantısı kurumsal lisansta) bu modeli kullanır.
5. "Ücretsiz sürüm" sınırları
Bazı projelerin kodu açık olsa da ücretsiz kullanım belirli bir ölçeğe kadar geçerlidir. Satın alma kararı genellikle bu sınırda verilir:
- Rocket.Chat: ücretsiz Starter planı en fazla 50 kullanıcı.
- Joplin Server: lisansı yalnız kişisel, ticari olmayan kullanıma izin veriyor; şirketler için Joplin Server Business.
- AppFlowy: uygulama AGPL, ama kendi sunucunuzdaki ekip sunucusu ticari; ücretsiz katman 1 kullanıcı.
- Stirling-PDF: ücretsiz kullanım 5 kullanıcıya kadar.
- LiteLLM: yönetim arayüzünde SSO 5 kullanıcıya kadar ücretsiz.
- Open WebUI: son 30 günde 50'den fazla kullanıcısı olan kurulumlarda arayüzdeki markayı kaldırmak izin ya da kurumsal lisans ister.
- Plausible: kendi sunucunuzdaki sürümde huniler, e-ticaret gelir hedefleri ve SSO yok.
- Odoo: Community sürümünde tam muhasebe modülü yok, yalnız faturalama var.
6. Lisanslar değişebilir
Lisans, kurulum günü kontrol edilip unutulacak bir şey değildir. Denetim sırasında gördüğümüz birkaç değişiklik:
- Spree 4.10–5.3 sürümlerinde AGPL ile dağıtıldı, 5.4'te yeniden BSD'ye döndü.
- Cal.com'un açık kaynak deposu "Cal.diy" adını aldı; kurumsal kod çıkarıldı ve proje, kendi sunucunuzdaki kurulumu üretim dışı kullanım için öneriyor.
- Valkey ve OpenTofu, Redis ve Terraform'un lisans değişikliklerine yanıt olarak Linux Foundation çatısı altında açık kaynak çatallar olarak doğdu.
Bir sürümü kullanmaya başladığınızda o sürümün lisansı geçerli kalır. Ancak sonraki sürümlere yükselttiğinizde yeni lisansı kabul etmiş olursunuz. Güncelleme planlarken lisans değişikliği notlarına da bakın.
Şirket için kontrol listesi
- Lisans dosyasını okuyun, GitHub'ın kenar çubuğundaki etikete güvenmeyin. GitHub birçok koşullu lisansı tanıyamaz ve "Other / NOASSERTION" gösterir.
- Kullanım şeklinizi yazın: yalnız çalışanlar mı kullanacak, müşterilere mi açılacak, yazılımı değiştirecek misiniz?
- enterprise / ee klasörlerine bakın: ihtiyaç duyduğunuz özellik (SSO, denetim kayıtları, rol yönetimi) ücretsiz sürümde mi?
- Kullanıcı ve ölçek sınırlarını kontrol edin: bugünkü değil, iki yıl sonraki kullanıcı sayınıza göre.
- Marka ve bağlantı koşullarına bakın: bazı lisanslar logo ya da "powered by" bağlantısının kaldırılmasını yasaklar (ör. nopCommerce, Teable).
- Hizmet sağlayıcınızın lisansla uyumlu olduğundan emin olun: yazılımı sizin adınıza "hizmet olarak" çalıştıran firma, lisansın yasakladığı bir şey yapıyor olabilir.
e-veri.com'da lisans kontrolü
Çözümler vitrinimizdeki her yazılımın sayfasındaki lisans notunu, projenin kendi lisans dosyasına ve belgelerine bakarak yazdık. Koşullu lisanslı yazılımlarda bu durum sayfada ayrıca belirtilir. Lisansı hizmet olarak sunmayı yasaklayan yazılımları yalnızca sizin sunucunuza kuruyoruz. Teklif aşamasında, kullanım şeklinize göre lisans koşullarını sizinle birlikte gözden geçiriyoruz. Ayrıntılar kurumsal hizmetler sayfamızda.
Sık sorulan sorular
GitHub'da kodu açık olan her yazılım ücretsiz kullanılabilir mi?
Hayır. Business Source License, Elastic License, SSPL, Functional Source License veya Sustainable Use License gibi lisanslar kaynak kodunu açar ama kullanımı kısıtlar. Bazı projelerin ücretsiz sürümü ise kullanıcı sayısı ya da özelliklerle sınırlıdır. Lisans dosyası her zaman okunmalıdır.
AGPL lisanslı bir yazılımı şirkette kullanabilir miyiz?
Evet. AGPL şirket içi kullanımı serbest bırakır. Yükümlülük, yazılımı değiştirip ağ üzerinden başkalarına kullandırdığınızda doğar: bu durumda değiştirilmiş kaynak kodunu o kullanıcılara sunmanız gerekir. Bu bilgi geneldir; özel durumunuz için hukuki danışmanlık alın.
Business Source License (BUSL) nedir?
Kaynak kodunu açan ama üretim kullanımını lisans sahibinin belirlediği koşullarla sınırlayan bir lisanstır. Her sürüm, lisansta yazan bir tarihten sonra (genellikle birkaç yıl içinde) açık kaynak bir lisansa dönüşür. Koşullar projeden projeye değişir; örneğin Akaunting'de ücretsiz kullanım 2 kullanıcı, 1 şirket ve 1.000 faturayla sınırlıdır.
Bir hosting firması her açık kaynak yazılımı bize hizmet olarak sunabilir mi?
Hayır. Elastic License, SSPL, BUSL ve benzeri bazı lisanslar, yazılımın üçüncü kişilere barındırılan ya da yönetilen hizmet olarak sunulmasını yasaklar veya ağır koşullara bağlar. Bu yazılımlar genellikle yalnız sizin sunucunuza kurularak kullanılabilir.
Open-core ne demek?
Kodun büyük kısmının açık kaynak, bazı kurumsal özelliklerin ise ayrı bir ticari lisansla sunulduğu modeldir. Depoda genellikle ee ya da enterprise adlı bir klasörde bulunurlar. SSO, denetim kayıtları ve gelişmiş rol yönetimi sıklıkla bu kısımdadır.