Keycloak Kurulumu ve Yönetilen Hosting
Kurulum & Uyumluluk
| Lisans | ⚖️ Apache-2.0 — açık kaynak, kullanımı ücretsiz |
|---|---|
| cPanel ile kolay kurulur mu? | Hayır — VPS/Docker gerekir |
| Sunucu ihtiyacı | VPS/sunucu (OpenJDK 25 veya Docker/Kubernetes) |
| Veritabanı | PostgreSQL 14–18, MariaDB, MySQL 8, MSSQL, Oracle |
| Yerelde (local) çalışır mı? | Evet |
| Barındırma şekli | Sunucuda host gerekir |
Kısaca nasıl kullanılır?
* Bu kurulum/uyumluluk değerlendirmesi, yazılımın teknik yapısına göre e-veri.com tarafından yorumlanmıştır.
Ekran Görüntüleri
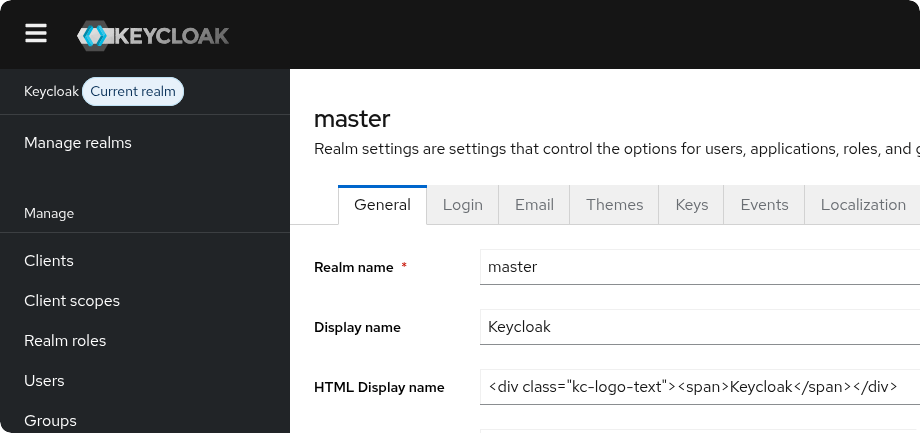
Bu yazılım ne işe yarar?
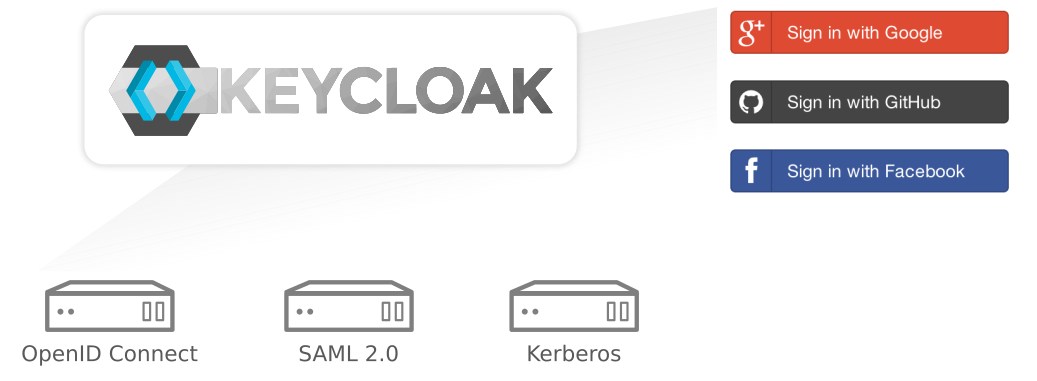
Keycloak, uygulamalarınıza ve servislerinize minimum çabayla kurumsal düzeyde kimlik doğrulama ve yetkilendirme katmanı ekleyen açık kaynaklı bir kimlik ve erişim yönetimi (IAM) çözümüdür. Geliştiricileri parola saklama, oturum yönetimi ve güvenlik açıklarıyla uğraşmaktan kurtararak kullanıcı doğrulamasını merkezi, standartlara uygun tek bir platforma taşır.
Standartlara dayalı, kurumsal güvenlik
OpenID Connect, OAuth 2.0 ve SAML 2.0 protokollerini yerel olarak destekler. Böylece web uygulamaları, mobil istemciler ve mikroservisler arasında güvenli token tabanlı erişimi tek bir noktadan yönetirsiniz. Tek oturum açma (SSO) sayesinde kullanıcılar bir kez giriş yaparak yetkili oldukları tüm uygulamalara sorunsuzca erişir; oturum kapatma da merkezi olarak gerçekleşir.
Mevcut altyapınıza sorunsuz entegrasyon
Yerleşik bağlayıcılarla LDAP ve Active Directory dizinlerinizi doğrudan bağlayabilir, kullanıcılarınızı taşımadan kimlik doğrulayabilirsiniz. Kimlik aracılığı (identity brokering) özelliğiyle Google, GitHub gibi sosyal sağlayıcıları veya başka kurumsal kimlik sağlayıcılarını birkaç adımda entegre edersiniz.
Merkezi yönetim ve esneklik
Güçlü yönetim konsolu üzerinden uygulamaları, kullanıcıları, rolleri ve yetkilendirme politikalarını tek ekrandan yönetirsiniz. Realm yapısı sayesinde tek kurulumda birden fazla müşteri veya ortamı izole biçimde barındırabilir, çok kiracılı senaryoları kolayca kurgularsınız. Çift faktörlü doğrulama, parola politikaları, özelleştirilebilir temalar ve ince taneli yetkilendirme ile güvenliği ihtiyaçlarınıza göre şekillendirirsiniz. Self-hosted yapısıyla tüm kimlik verisi sizin kontrolünüzde kalır.
Öne Çıkan Özellikler
Kurumsal Kullanım Senaryoları
- Kurumsal tek oturum açma (SSO): Çalışanların onlarca iç uygulamaya tek kimlik bilgisiyle erişmesini sağlayarak parola yorgunluğunu ve yardım masası yükünü azaltın.
- Uygulama ve API kimlik doğrulama: Web, mobil ve mikroservis mimarilerinde OAuth2/OIDC token tabanlı güvenli erişimi merkezileştirin.
- Active Directory / LDAP entegrasyonu: Mevcut kurumsal dizininizi taşımadan bağlayın, kullanıcıları tek kaynaktan doğrulayın.
- Müşteri kimlik yönetimi (CIAM): Sosyal giriş ve self-servis hesap yönetimiyle müşteri portallarında akıcı kayıt ve giriş deneyimi sunun.
- Çok kiracılı SaaS: Realm yapısıyla farklı müşterileri tek kurulumda izole ederek SaaS ürününüzü ölçeklendirin.
Kimler için: Keycloak; uygulamalarına hazır, standartlara uygun bir kimlik doğrulama katmanı eklemek isteyen yazılım ekipleri ve geliştiriciler, kurumsal SSO ve Active Directory entegrasyonu arayan BT yöneticileri, çok kiracılı SaaS ürünleri geliştiren teknoloji şirketleri ve kimlik verisini kendi altyapısında tutmak isteyen güvenlik odaklı kuruluşlar için idealdir.
Keycloak için e-veri.com hizmetleri
Açık kaynak yazılım ücretsizdir; e-veri.com kurulumunu, yönetilen hosting'ini ve sürekli desteğini kurumsal güvenceyle üstlenir. Aşağıdan size uygun paket için ücretsiz teklif alın.
Kurumsal Kurulum
- Sunucu hazırlığı ve güvenlik
- Kurulum + Türkçe yapılandırma
- Veri/ürün aktarımı
- Eğitim oturumu
Yönetilen Hosting
- Önceden kurulu ortam
- Otomatik yedek
- Güncelleme & izleme
- SSL dahil
Destek & Bakım
- Öncelikli destek
- Düzenli güncelleme
- Yedek doğrulama
- Aylık sağlık raporu
Keycloak hakkında sık sorulan sorular
Keycloak ücretsiz mi?
Keycloak, Apache-2.0 lisanslı açık kaynak bir yazılımdır; yazılımın kendisi için lisans ücreti ödenmez. Maliyet; sunucu, kurulum, bakım ve destek gibi işletme kalemlerinden oluşur. Bazı açık kaynak projelerin ek özellikler sunan ücretli kurumsal sürümleri de bulunabilir.
Keycloak cPanel / paylaşımlı hostingte çalışır mı?
Hayır — VPS/Docker gerekir.
Keycloak için nasıl bir sunucu gerekir?
Sunucu: VPS/sunucu (OpenJDK 25 veya Docker/Kubernetes). Veritabanı: PostgreSQL 14–18, MariaDB, MySQL 8, MSSQL, Oracle. Kullanıcı sayısına ve kullanım yoğunluğuna göre e-veri.com uygun sunucu boyutunu önerir.
Keycloak nasıl kurulur?
Keycloak; OpenJDK 25 ile doğrudan bir sunucuda, Docker/Podman konteyneri olarak ya da Kubernetes/OpenShift üzerinde çalıştırılır. Üretimde harici bir veritabanı şarttır: PostgreSQL (14–18), MariaDB (10.6, 10.11, 11.4, 11.8), MySQL (8.0, 8.4), Microsoft SQL Server ve Oracle desteklenir; gömülü dev-file veritabanı yalnızca geliştirme içindir. Resmi boyutlandırma rehberine göre bir Keycloak örneği, realm önbelleği ve 10.000 oturum dahil yaklaşık 1250 MB RAM kullanır; işlemci ihtiyacı giriş yoğunluğuna bağlıdır (saniyede her 15 parolalı giriş için 1 vCPU) ve yük zirveleri için ek pay bırakılması önerilir. cPanel / paylaşımlı hostingte çalışmaz.
Keycloak kendi bilgisayarımda (local) çalışır mı?
Evet.
Keycloak kurulumunu ve hostingini kim yapabilir?
e-veri.com, Keycloak için sunucu hazırlığı, kurulum, Türkçe yapılandırma, yedekleme, güncelleme ve teknik destek hizmeti verir. Verileriniz Türkiye'deki sunucularda ya da kendi altyapınızda tutulabilir. Ücretsiz teklif için sayfadaki formu kullanabilirsiniz.
İlgili yazılar
 KVKK Teknik ve İdari Tedbirler Kontrol Listesi (2026)Kurul'un Kişisel Veri Güvenliği Rehberi'ne göre madde madde KVKK teknik ve idari tedbirleri: erişim, parola kuralları, log, zafiyet taraması, yedekleme, 72 saat ihlal bi…
 Keycloak Kurulumu 2026: Şirketiniz İçin Tek Şifreyle Giriş (SSO), Üretim Ayarları ve YedeklemeKeycloak 26.8'i üretimde kurmak: start ve start-dev farkı, alan adı ve HTTPS zorunluluğu, ters vekil ayarları, PostgreSQL, geçici yönetici hesabı, sağlık portu, LDAP/AD …
 Açık Kaynak Lisansları 2026: Şirketler İçin BUSL, AGPL, SSPL ve Ücretsiz Sürüm TuzaklarıKodu açık her yazılım ücretsiz ve sınırsız değil: izin verici, copyleft ve kaynak kodu açık ama kısıtlı lisanslar (BUSL, Elastic, SSPL, FSL), open-core modeli, ücretsiz …
Benzer çözümler ve Keycloak alternatifleri
 n8nKod esnekliğini no-code hızında birleştiren, yapay zeka destekli iş akışı otomasyon platformu. Self-hosted ve…
 DifyGörsel workflow, RAG ve agent yetenekleriyle üretime hazır LLM uygulamalarını kod yazmadan tasarlayın ve yöne…
 SupabaseAçık kaynak Firebase alternatifi: PostgreSQL tabanlı veritabanı, kimlik doğrulama, gerçek zamanlı senkronizas…
 Uptime KumaKendi sunucunuzda çalışan, sade ve güçlü uptime ve servis izleme aracı; canlı durum sayfaları ve 90+ bildirim…
 NetdataSunucu, konteyner ve uygulamalarınızı saniyelik çözünürlükle izleyen, makine öğrenmeli anomali tespiti sunan …
 GrafanaMetrik, log ve izleri tek bir panoda birleştiren açık kaynak gözlemlenebilirlik ve izleme platformu.