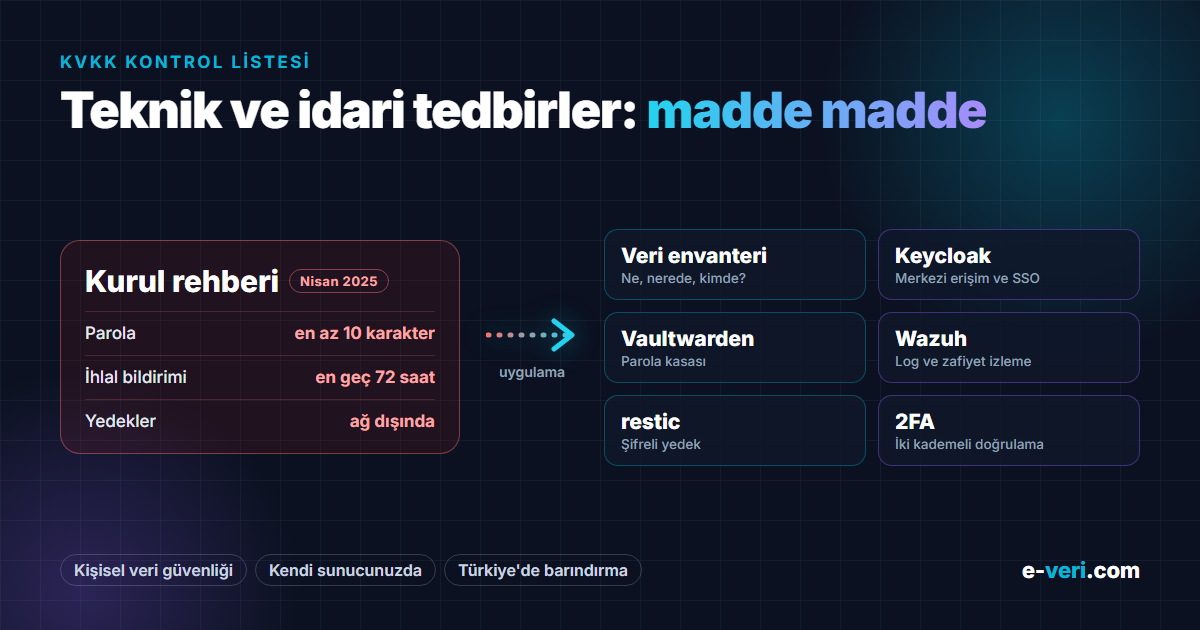
KVKK, kişisel veri işleyen her kuruluştan verilerin güvenliği için "uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbiri" almasını ister. Peki bu tedbirler somut olarak nedir? Kişisel Verileri Koruma Kurumu'nun Nisan 2025'te güncellenen "Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)" bu sorunun en yetkili cevabı. Bu yazıda rehberin başlıklarını izleyerek uygulanabilir bir kontrol listesi çıkardık ve her madde için kullanılabilecek pratik araçları ekledik.
Bu yazı genel bilgi amaçlıdır; kuruluşunuza özel hukuki değerlendirme için hukuk danışmanınıza başvurun. Aydınlatma, açık rıza ve yurt dışına aktarım gibi hukuki yükümlülükler bu listenin kapsamı dışındadır. SMS ve e-posta ile pazarlama yapıyorsanız ayrıca İYS kurallarına bakın.
İdari tedbirler
| Başlık | Kontrol edin | Pratik not |
|---|---|---|
| Risk ve tehditlerin belirlenmesi | ☐ Hangi kişisel verilerin nerede, kimde ve hangi sistemde tutulduğu çıkarıldı mı? ☐ Her veri grubu için riskler değerlendirildi mi? | Kişisel veri envanteri olmadan diğer tedbirlerin hiçbiri tam yapılamaz; işe buradan başlayın. |
| Eğitim ve farkındalık | ☐ Çalışanlar kişisel veri güvenliği konusunda eğitildi mi? ☐ Yeni başlayanlar için bir süreç var mı? | Kısa, düzenli ve kayıt altına alınan eğitimler, uzun ama bir kez yapılan eğitimlerden daha etkilidir. |
| Politika ve prosedürler | ☐ Erişim, parola, yedekleme, saklama-imha ve olay müdahalesi yazılı mı? ☐ Gerçekten uygulanıyor mu? | Yazılı olup uygulanmayan prosedür, denetimde olmayan prosedürden daha kötü görünür. |
| Veri azaltma | ☐ Yalnızca gerekli veri mi toplanıyor? ☐ Saklama süresi dolan veriler siliniyor mu? | Tutmadığınız veriyi kaybedemezsiniz; en ucuz güvenlik tedbiri budur. |
| Veri işleyenlerle ilişkiler | ☐ Hosting, yazılım, muhasebe, bordro gibi hizmet sağlayıcılarla sözleşmelerde veri güvenliği yükümlülükleri var mı? | Verileriniz bir tedarikçide sızarsa sorumluluk veri sorumlusu olarak sizde de kalır. |
Teknik tedbirler
| Başlık | Kontrol edin | Kullanılabilecek araçlar |
|---|---|---|
| Siber güvenlik | ☐ Güvenlik duvarı ve güncel kötü amaçlı yazılım koruması ☐ Sistemlerin düzenli güncellenmesi ☐ Kullanılmayan servis ve hesapların kapatılması | İşletim sistemi ve yazılım güncelleme takvimi; güvenlik açığı izleme için Wazuh |
| Erişim yetkileri | ☐ Herkes yalnızca işi için gereken veriye erişebiliyor mu? ☐ İşten ayrılanların erişimi aynı gün kapanıyor mu? | Tek şifreyle giriş ve merkezi yetki yönetimi için Keycloak |
| Parola ve kimlik doğrulama | ☐ Parolalar en az 10 karakter, büyük-küçük harf, rakam ve özel karakter içeriyor mu? ☐ Son 3 parola yeniden kullanılamıyor mu? ☐ İki kademeli doğrulama sunuluyor mu? | Kurul'un 15 Şubat 2022 tarihli duyurusundaki ölçütler. Paylaşılan parolalar için Vaultwarden |
| Kişisel veri güvenliğinin takibi | ☐ Tüm kullanıcıların işlem kayıtları (log) düzenli tutuluyor mu? ☐ Düzenli zafiyet taraması ve sızma testi yapılıyor mu? ☐ Kullanıcılar son başarılı ve başarısız girişlerini görebiliyor mu? | Merkezi log ve uyarı için Wazuh; sızma testi için bağımsız bir uzman |
| Şifreleme | ☐ Dizüstü bilgisayarlar ve taşınabilir cihazlar şifreli mi? ☐ Veri iletimi şifreli (HTTPS/TLS) mi? | İşletim sistemlerinin yerleşik disk şifreleme özellikleri; tüm sitelerde SSL |
| Ortam güvenliği | ☐ Sunucu odası ve arşivlere fiziksel erişim kontrollü mü? ☐ Kâğıt ortamdaki veriler kilitli dolapta mı? | Sunucuları kontrollü erişimli bir veri merkezinde barındırmak bu yükü büyük ölçüde azaltır |
| Bulutta depolama | ☐ Buluttaki veriler şifreli mi? ☐ Uzaktan erişimde iki kademeli doğrulama var mı? ☐ Verinin hangi ülkede tutulduğu biliniyor mu? | Yurt dışındaki bulut hizmetleri için KVKK'nın 1 Haziran 2024'te değişen yurt dışına aktarım kurallarını değerlendirin |
| BT tedariki, geliştirme ve bakım | ☐ Yeni yazılım ve sistemler alınırken güvenlik gereksinimleri tanımlanıyor mu? ☐ Bakım ve onarımda veri güvenliği korunuyor mu? | Tedarik sözleşmelerine güvenlik maddeleri; test ortamında gerçek kişisel veri kullanmamak |
| Yedekleme | ☐ Düzenli yedek alınıyor mu? ☐ Yedeklere yalnızca sistem yöneticisi erişebiliyor mu? ☐ Veri seti yedekleri ağ dışında tutuluyor mu? ☐ Geri yükleme test ediliyor mu? | Şifreli ve silinemez yedek için restic; ayrıntılar yedekleme rehberimizde |
İhlal olursa: 72 saat kuralı
Kişisel Verileri Koruma Kurulu'nun 2019/10 sayılı kararına göre veri sorumlusu, bir veri ihlalini öğrendiği andan itibaren gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirmelidir. Bu süre, olay anında araştırmaya başlayan bir kuruluş için çok kısadır. Bu yüzden hazırlıklı olmak gerekir:
- ☐ Olay müdahale prosedürü yazılı mı; kimin neyi yapacağı belli mi?
- ☐ Kayıtlar (log), ihlalin kapsamını tespit etmeye yetecek kadar ayrıntılı ve saklanıyor mu?
- ☐ İhlalden etkilenen kişilere bildirim yapılacaksa bunun yolu belli mi?
- ☐ Prosedür en az bir kez bir tatbikatla denendi mi?
VERBİS kaydı gerekiyor mu?
Veri Sorumluları Sicili'ne (VERBİS) kayıt, Kurul kararlarıyla belirlenen istisnalar dışında zorunludur. Güncel düzenlemeye göre yıllık çalışan sayısı 50'den az ve yıllık mali bilanço toplamı 100 milyon TL'den az olan veri sorumluları, ana faaliyetleri özel nitelikli kişisel veri işlemek değilse kayıttan muaftır. Ana faaliyeti özel nitelikli veri işlemek olan küçük kuruluşlar için de 2025/1572 sayılı Kurul kararıyla daha düşük eşiklerle (10 çalışan / 10 milyon TL) ayrı bir istisna getirildi. Kuruluşunuzun durumunu Kurum'un güncel duyurularından kontrol edin.
Nereden başlamalı?
- Kişisel veri envanteri: Hangi veri, nerede, kimde, ne kadar süre?
- Hızlı kazanımlar: İki kademeli doğrulama, parola kasası, işten çıkışta erişimlerin kapatılması ve şifreli yedek. Birkaç hafta içinde kurulabilir ve riski hissedilir biçimde azaltır.
- Kayıt ve izleme: Merkezi log toplama ve uyarı.
- Prosedürler: Yaptıklarınızı yazıya dökün; yazdıklarınızı da yapın.
- Düzenli gözden geçirme: Zafiyet taramaları, sızma testi ve yılda en az bir kez tedbirlerin gözden geçirilmesi.
Daha kapsamlı ve belgelendirilebilir bir çerçeve isteyen kuruluşlar için ISO 27001 iyi bir yol haritasıdır; KVKK tedbirlerinin büyük kısmını karşılar. Ayrıntılar: ISO 27001 belgesi nasıl alınır?
Sık sorulan sorular
KVKK kapsamında hangi teknik tedbirler alınmalı?
Kurul'un Kişisel Veri Güvenliği Rehberi'ne göre başlıca teknik tedbirler: siber güvenlik (güvenlik duvarı, güncellemeler, kötü amaçlı yazılım koruması), erişim yetkileri ve güçlü parolalar, işlem kayıtlarının tutulması, zafiyet taraması ve sızma testi, şifreleme, ortam güvenliği, bulutta depolama güvenliği, BT tedariki ve bakımında güvenlik ile yedeklemedir.
KVKK'ya göre parola kuralları nelerdir?
Kurul'un 15 Şubat 2022 tarihli duyurusuna göre parolalar en az 10 karakter olmalı ve büyük-küçük harf, rakam ve özel karakter içermeli; son 3 parola yeniden kullanılmamalı, başarısız deneme sayısı sınırlandırılmalı ve kullanıcılara iki kademeli doğrulama sunulmalıdır.
Veri ihlali kaç saat içinde bildirilmeli?
Kurul'un 2019/10 sayılı kararına göre veri sorumlusu ihlali öğrendiği andan itibaren gecikmeksizin ve en geç 72 saat içinde Kurul'a bildirmelidir.
Kimler VERBİS'e kayıt olmak zorunda değil?
Yıllık çalışan sayısı 50'den az ve yıllık mali bilanço toplamı 100 milyon TL'den az olan veri sorumluları, ana faaliyetleri özel nitelikli kişisel veri işlemek değilse kayıttan muaftır. Güncel istisnalar için Kurum duyurularını kontrol edin.
Yedekler için KVKK ne öneriyor?
Kurul rehberine göre yedeklere yalnızca sistem yöneticisi erişebilmeli, veri seti yedekleri ağ dışında tutulmalı ve fiziksel güvenlikleri sağlanmalıdır; fidye yazılımlarına karşı yedekleme stratejileri geliştirilmelidir.
ISO 27001 belgesi KVKK tedbirlerini karşılar mı?
Teknik ve idari tedbirlerin büyük kısmını karşılar, ancak KVKK'nın aydınlatma, açık rıza, VERBİS ve yurt dışına aktarım gibi hukuki yükümlülükleri ayrıca değerlendirilmelidir.
Tedbirleri birlikte uygulayalım
Kişisel veri envanterinden iki kademeli doğrulamaya, merkezi log toplamadan şifreli ve silinemez yedeklemeye kadar teknik tedbirleri kuruyor, prosedürleri sizinle birlikte yazıyoruz. Verilerinizi Türkiye'deki sunucularımızda ya da kendi altyapınızda tutabilirsiniz: ISO 27001 ve BT uyum danışmanlığı.