Bir müşteriniz ya da bir ihale şartnamesi "ISO 27001 belgeniz var mı?" diye sorduğunda, çoğu şirket aynı sorularla karşılaşır: Belgeyi kim veriyor, ne kadar sürüyor, nereden başlanıyor, eski dokümanlarımız hâlâ geçerli mi? Bu yazıda ISO 27001 belgesine giden yolu adım adım, 2022 sürümüyle gelen değişiklikleri ve en sık yapılan hataları anlatıyoruz. Standart ve geçiş bilgilerini uluslararası akreditasyon kuralları ve resmi kaynaklardan aldık.
ISO 27001 nedir, belge ne kanıtlar?
ISO/IEC 27001, bir kuruluşun bilgi güvenliğini sistematik olarak yönetmesi için gereksinimleri tanımlayan uluslararası standarttır. Belge, kuruluşun hiçbir zaman güvenlik olayı yaşamayacağını değil; riskleri belirleyip yöneten, kontrolleri uygulayan, ölçen ve sürekli iyileştiren bir yönetim sistemi işlettiğini kanıtlar. Bu yüzden belgenin özü dokümanlar değil, o dokümanların gerçekten uygulandığını gösteren kayıtlardır.
2022 sürümüyle neler değişti?
- Güncel sürüm: ISO/IEC 27001:2022. 2024'te iklim değişikliğinin dikkate alınmasıyla ilgili küçük bir ek yayımlandı.
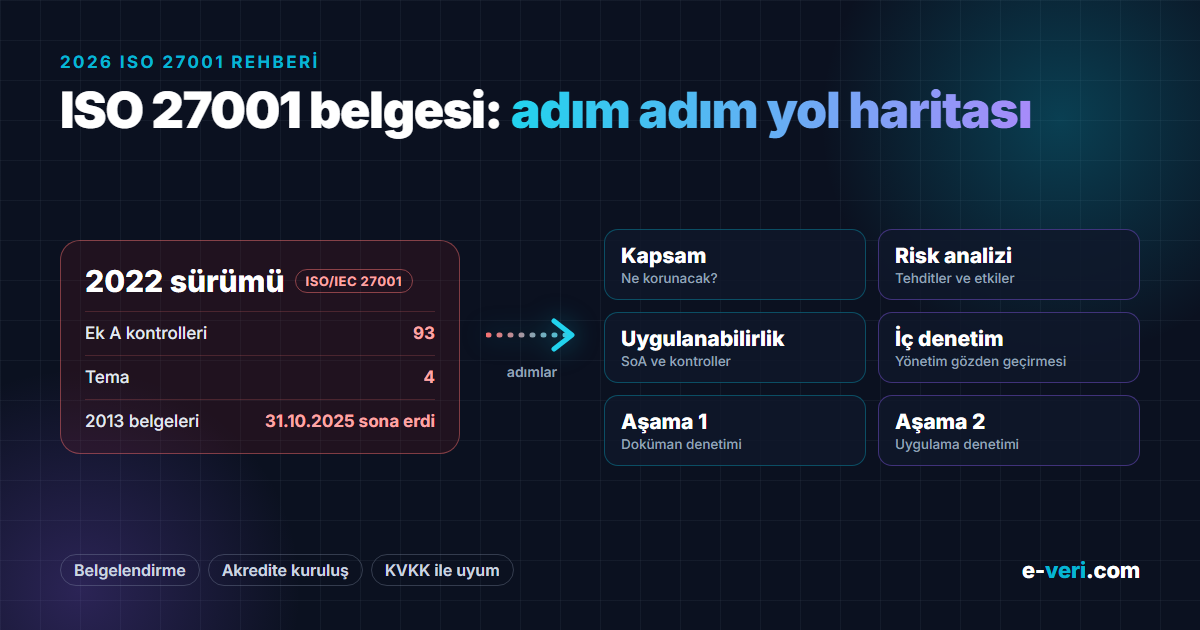
- Kontroller: Ek A'daki kontrol sayısı 114'ten 93'e indi; 11 yeni kontrol eklendi, 24'ü birleştirildi, 58'i güncellendi. Kontroller 14 yerine 4 başlıkta toplanıyor: kurumsal (37), insan (8), fiziksel (14) ve teknolojik (34). Yeni kontroller arasında tehdit istihbaratı, bulut hizmetlerinin güvenliği, veri maskeleme ve güvenli kodlama gibi konular var.
- Uygulama rehberi: Kontrollerin nasıl uygulanacağını ISO/IEC 27002:2022 anlatır.
- Geçiş süresi doldu: 2013 sürümünden geçiş için tanınan süre 31 Ekim 2025'te sona erdi; uluslararası akreditasyon kurallarına göre 2013 sürümüne dayanan tüm belgeler bu tarihte geçerliliğini yitirdi. Eski dokümanlarınız 2013 yapısına göre hazırlandıysa güncellenmesi gerekir.
Belgeyi kim verir?
Belgeyi bağımsız bir belgelendirme kuruluşu verir. Bu kuruluşlar, belgelendirme faaliyetini yöneten ISO/IEC 17021-1 ve bilgi güvenliğine özgü ISO/IEC 27006-1 standartlarına göre çalışır. Önemli bir kural: tarafsızlık gereği belgelendirme kuruluşu, belgelendireceği kuruluşa yönetim sistemi danışmanlığı veremez. Danışman sistemi kurmanıza ve denetime hazırlanmanıza yardım eder; belgeyi ise bağımsız kuruluş verir. Türkiye'de TÜRKAK tarafından akredite edilmiş bir kuruluşla çalışmanız, belgenin tanınırlığı açısından önerilir.
Adım adım ISO 27001 süreci
- Kapsam ve yönetim desteği: Hangi birimler, lokasyonlar, sistemler ve hizmetler kapsamda olacak? Üst yönetimin taahhüdü ve bir sorumlunun atanması bu adımın parçasıdır.
- Boşluk analizi: Mevcut durum, standardın her maddesine ve Ek A kontrollerine göre değerlendirilir; eksikler listelenir.
- Risk değerlendirmesi: Bilgi varlıkları çıkarılır, tehditler ve açıklar belirlenir, riskler puanlanır ve her biri için bir işleme kararı verilir (azaltma, kabul, kaçınma, transfer). Bu adım için ISO/IEC 27005 rehberlik eder.
- Uygulanabilirlik Bildirgesi (SoA): Ek A'daki 93 kontrolün her biri için uygulanıp uygulanmadığı ve gerekçesi yazılır.
- Politika, prosedür ve teknik kontroller: Erişim yönetimi, yedekleme, kayıt tutma (log), değişiklik yönetimi, tedarikçi güvenliği, olay müdahalesi gibi kontroller hem yazılır hem uygulanır.
- Farkındalık eğitimi: Çalışanlar politikaları ve kendi sorumluluklarını bilmelidir.
- Kayıt ve kanıt: Kontrollerin işlediğini gösteren kayıtlar birikir: erişim gözden geçirmeleri, yedek testleri, eğitim kayıtları, olay kayıtları.
- İç denetim: Sistem, belgelendirme denetiminden önce kuruluş içinden (ya da dışarıdan bir iç denetçiyle) denetlenir; bulgular için düzeltici faaliyetler açılır.
- Yönetimin gözden geçirmesi: Üst yönetim, sistemin performansını, riskleri ve iyileştirme ihtiyaçlarını değerlendirir.
- Belgelendirme denetimi: İlk belgelendirme iki aşamada yapılır: birinci aşamada dokümantasyon ve hazırlık durumu, ikinci aşamada sistemin sahada gerçekten uygulandığı denetlenir. Bulgular kapatıldıktan sonra belge düzenlenir.
Belge alındıktan sonra iş bitmez: belgelendirme kuruluşu periyodik gözetim denetimleri yapar ve sistemin sürekli iyileştirilmesi beklenir.
Süreyi ve maliyeti ne belirler?
- Kapsam: Tüm şirket mi, yalnızca belirli bir hizmet ya da lokasyon mu? Kapsam daraldıkça süre kısalır.
- Kuruluşun büyüklüğü: Çalışan ve lokasyon sayısı hem hazırlık süresini hem de belgelendirme denetiminin süresini etkiler.
- Mevcut olgunluk: Yedekleme, erişim kontrolü, kayıt tutma gibi teknik kontroller zaten çalışıyorsa iş büyük ölçüde belgelemek ve kanıtlamaktan ibarettir.
- Teknik eksikler: Merkezi kimlik yönetimi, log toplama ya da düzgün bir yedekleme yoksa bunların kurulması da projeye eklenir.
Bu yüzden genel bir süre ya da fiyat vermek yanıltıcı olur; boşluk analizinden sonra gerçekçi bir takvim çıkar.
En sık yapılan hatalar
- Hazır doküman setiyle "belge almak": Kimsenin okumadığı yüzlerce sayfa prosedür, ikinci aşama denetimde sahada uygulanmadığı anlaşılınca işe yaramaz.
- Kâğıtta var, sistemde yok: Politikada "yedekler düzenli test edilir" yazıp hiç geri yükleme denemesi yapmamak en yaygın uygunsuzluk kaynaklarından biridir.
- Kapsamı gereksiz geniş tutmak: İlk belgelendirmede, müşterinin istediği hizmetle sınırlı bir kapsam çoğu zaman daha gerçekçidir.
- Yönetimin uzak durması: Standart üst yönetimin aktif rolünü açıkça ister; "BT'nin işi" diye bırakılan projeler zorlanır.
- Belge sonrası bırakmak: Gözetim denetimlerinde süreçlerin unutulduğu ortaya çıkar; sistemin günlük işin parçası olması gerekir.
ISO 27001 ve KVKK
ISO 27001 belgesi tek başına KVKK uyumu anlamına gelmez, ama KVKK'nın Kişisel Veri Güvenliği Rehberi'nde sayılan teknik ve idari tedbirlerin (risk belirleme, erişim yetkileri, kayıt tutma, yedekleme, sızma testleri) büyük kısmını karşılar. Kontrol listesi için KVKK teknik tedbirler kontrol listemize bakabilirsiniz. Kişisel veriye odaklanan ayrı bir yönetim sistemi isteyen kuruluşlar için ISO/IEC 27701, Ekim 2025'te yayımlanan sürümüyle bağımsız bir standart haline geldi. Diğer ilgili standartlar için 27001'in ötesindeki ISO belgeleri yazımıza bakabilirsiniz.
Sık sorulan sorular
ISO 27001 belgesini kim verir?
Bağımsız bir belgelendirme kuruluşu verir. Tarafsızlık kuralları gereği bu kuruluşlar belgelendirecekleri kuruluşa danışmanlık yapamaz. Türkiye'de TÜRKAK tarafından akredite edilmiş bir kuruluşla çalışmanız önerilir.
ISO 27001'in güncel sürümü hangisi?
ISO/IEC 27001:2022. 2013 sürümünden geçiş süresi 31 Ekim 2025'te doldu ve 2013 sürümüne göre verilmiş belgelerin geçerliliği sona erdi.
ISO 27001:2022'de kaç kontrol var?
Ek A'da 4 başlık altında 93 kontrol bulunur: kurumsal (37), insan (8), fiziksel (14) ve teknolojik (34).
ISO 27001 belgelendirme denetimi nasıl yapılır?
İlk belgelendirme iki aşamalıdır: birinci aşamada dokümantasyon ve hazırlık durumu, ikinci aşamada sistemin sahada uygulanması denetlenir. Belge alındıktan sonra periyodik gözetim denetimleri yapılır.
ISO 27001 belgesi KVKK uyumu sağlar mı?
Tek başına sağlamaz, ancak KVKK'nın teknik ve idari tedbirlerinin büyük kısmını karşılar. Aydınlatma, açık rıza, VERBİS ve yurt dışına aktarım gibi hukuki yükümlülükler ayrıca değerlendirilmelidir.
Belge almak ne kadar sürer?
Kapsama, kuruluşun büyüklüğüne ve mevcut teknik kontrollerin olgunluğuna bağlıdır. Boşluk analizi yapılmadan verilen genel süreler yanıltıcı olabilir.
Belgelendirmeye birlikte hazırlanalım
ISO 27001 sürecini bizzat yürüttük; politikaları yazmanın yanında yedekleme, erişim kontrolü, kayıt tutma ve felaket kurtarma gibi teknik kontrolleri de kuruyor ve işletiyoruz. Boşluk analizinden belgelendirme denetimine kadar yanınızdayız: ISO 27001 ve BT uyum danışmanlığı.