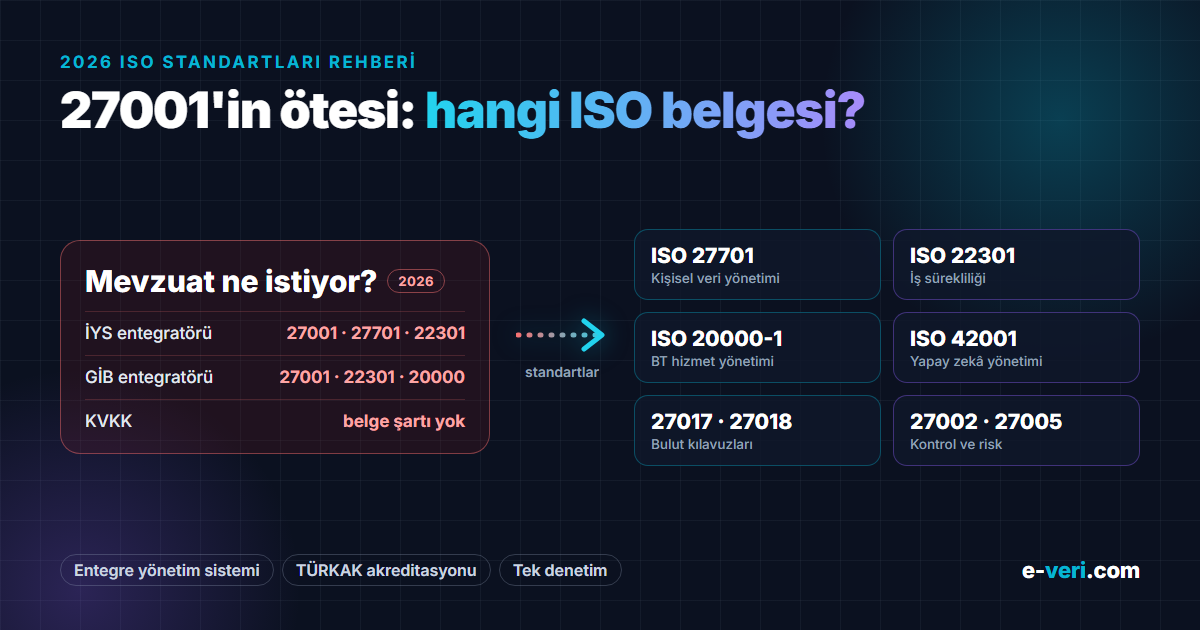
"ISO belgesi" denince akla genellikle ISO 27001 gelir. Oysa bilgi güvenliği ve kişisel verilerle ilgili ailede başka standartlar da var: kişisel veri yönetimi için ISO/IEC 27701, iş sürekliliği için ISO 22301, BT hizmet yönetimi için ISO/IEC 20000-1, yapay zekâ için ISO/IEC 42001 ve buluta özel kılavuzlar. Bazıları belge verir, bazıları yalnızca yol gösterir. Bazılarını da Türkiye'de belirli işleri yapabilmek için mevzuat açıkça şart koşar. Bu yazıda hangisinin ne işe yaradığını, hangisinin nerede istendiğini ve hangi sırayla gidilebileceğini resmi kaynaklara dayanarak anlattık.
Bir bakışta: hangi standart ne işe yarar?
| Standart | Konusu | Belgelendirme | Türkiye'de nerede aranıyor? |
|---|---|---|---|
| ISO/IEC 27001 | Bilgi güvenliği yönetim sistemi (BGYS) | Evet, TÜRKAK akreditasyonu var | İYS ve GİB entegratörleri, sağlık bilgi sistemleri, kamu bilişim yetki belgesi, e-imza ve KEP hizmet sağlayıcıları |
| ISO/IEC 27701 | Kişisel veri (gizlilik) yönetim sistemi | Evet, TÜRKAK akreditasyonu var | İYS entegratörleri |
| ISO 22301 | İş sürekliliği yönetim sistemi | Evet, TÜRKAK akreditasyonu var | İYS ve GİB entegratörleri |
| ISO/IEC 20000-1 | BT hizmet yönetim sistemi | Evet, TÜRKAK akreditasyonu var | GİB özel entegratörleri |
| ISO/IEC 42001 | Yapay zekâ yönetim sistemi | Evet, TÜRKAK akreditasyonu var (2025'ten beri) | Mevzuatta şart koşulmuyor |
| ISO/IEC 27017 ve 27018 | Bulut güvenliği ve bulutta kişisel veri | Kılavuz; TÜRKAK kapsam listesinde yok | Mevzuatta şart koşulmuyor |
| ISO/IEC 27002, 27005, 27035 | Kontrol kataloğu, risk yönetimi, olay yönetimi | Kılavuz; belge verilmiyor | Doğrudan aranmıyor, 27001'i uygulamada kullanılıyor |
Kısaltmalar: TÜRKAK, Türk Akreditasyon Kurumu (belgelendirme kuruluşlarını denetleyen kurum). GİB, Gelir İdaresi Başkanlığı. İYS, İleti Yönetim Sistemi. KEP, Kayıtlı Elektronik Posta.
ISO/IEC 27701: kişisel veri yönetim sistemi
KVKK açısından en doğrudan ilgili standart budur. 27701, bir kuruluşun kişisel verileri nasıl yönettiğini sistematik hale getirir: hangi veriyi hangi amaçla işlediğini, veri sorumlusu ve veri işleyen olarak hangi kontrolleri uyguladığını, gizlilik risklerini nasıl değerlendirdiğini.
2019 sürümü yalnızca ISO 27001'in bir eklentisiydi; tek başına alınamıyordu. Ekim 2025'te yayımlanan yeni sürümle durum değişti: TÜRKAK'ın ifadesiyle standart "diğer sistemlerden bağımsız bir yönetim sistemi standardına dönüştürüldü". Yani artık 27001 belgesi olmadan da 27701 belgesi alınabiliyor. Yeni sürümde gizlilik risk yönetimi sistemin resmi bir parçası oldu, veri sorumlusu ve veri işleyen kontrolleri yeniden düzenlendi.
Geçiş takvimi: TÜRKAK'ın duyurusuna göre 2019 sürümüne göre belgeli kuruluşların yeni sürüme geçişi için son tarih 31 Ekim 2028.
Kimler için: Çok sayıda müşteri, hasta veya çalışan verisi işleyen; veri işleyen olarak başka şirketlere hizmet veren (yazılım, bulut, çağrı merkezi, bordro); KVKK uyumunu müşterilerine belgeyle göstermek isteyen kuruluşlar. İYS entegratörü olmak isteyenler için ise zorunlu.
ISO 22301: iş sürekliliği
Bir yangın, fidye yazılımı saldırısı, veri merkezi kesintisi veya kilit bir tedarikçinin çökmesi durumunda işin nasıl devam edeceğini planlayan yönetim sistemidir. İş etki analizi, kabul edilebilir kesinti süreleri, felaket kurtarma planları ve bunların düzenli tatbikatı standardın merkezindedir.
Güncel sürüm ISO 22301:2019'dur; 2024'te eklenen değişiklikle iklim değişikliğinin kuruluşu etkileyen bir konu olup olmadığının değerlendirilmesi şartı geldi. Aynı iklim maddesi 27001 ve 20000-1 dahil 30'dan fazla yönetim sistemi standardına birlikte eklendi. Standardın yeni baskısı üzerinde ISO'da çalışma sürüyor.
KVKK ile ilişkisi: Kişisel verilerin erişilebilirliği ve yedeklerin geri yüklenebilirliği, KVKK teknik tedbirlerinin de konusu. 22301, bu tedbirleri "yedek alıyoruz" seviyesinden "kaç saatte geri döneceğimizi biliyor ve deniyoruz" seviyesine taşır. Teknik taraf için yedekleme ve izleme rehberimize bakabilirsiniz.
ISO/IEC 20000-1: BT hizmet yönetimi
BT hizmetlerinin (destek masası, olay ve problem yönetimi, değişiklik yönetimi, hizmet seviyesi anlaşmaları) planlı ve ölçülebilir şekilde yürütülmesini sağlayan standarttır. ITIL gibi uygulama çerçevelerinin belgelendirilebilir karşılığı olarak düşünülebilir. Güncel sürüm 20000-1:2018'dir ve 2024'teki iklim değişikliği maddesi buna da eklenmiştir.
Kimler için: Müşterilerine BT hizmeti veren firmalar, büyük kuruluşların iç BT birimleri ve GİB özel entegratörü olmak isteyenler.
ISO/IEC 42001: yapay zekâ yönetim sistemi
Aralık 2023'te yayımlanan 42001, yapay zekâ geliştiren veya kullanan kuruluşların riskleri, şeffaflığı, veri kalitesini ve sorumlulukları yönetmesi için bir çerçeve sunar. TÜRKAK bu alanda 2025'te akreditasyon vermeye başladı. Türkiye'de henüz bu belgeyi şart koşan bir mevzuat yok, ama müşteri verisiyle yapay zekâ modeli besleyen veya yapay zekâ ile karar veren kuruluşlar için KVKK riskleriyle doğrudan kesişiyor. Şirket verisinin dışarı çıkmaması konusunda kendi sunucunuzda yapay zekâ yazımıza bakabilirsiniz.
ISO/IEC 27017 ve 27018: bulut
27017, bulut hizmeti alan ve sağlayan taraflar için 27002 kontrollerine buluta özgü ek kontroller ve uygulama önerileri getirir. 27018 ise genel bulutta kişisel veri işleyen, yani KVKK diliyle "veri işleyen" konumundaki bulut sağlayıcılarına yönelik bir kılavuzdur. İkisi de kılavuz niteliğindedir ve TÜRKAK'ın akreditasyon kapsam listesinde ayrı bir yönetim sistemi olarak yer almaz. Piyasada genellikle 27001 belgelendirmesinin kapsamına eklenerek değerlendirilirler.
Bir bulut sağlayıcısı seçerken bu standartlara uyumu sormak yararlıdır, ama asıl belirleyici soru verinin hangi ülkede tutulduğudur: yurt dışına aktarım KVKK'da ayrı kurallara bağlıdır.
Belge vermeyen ama işinizi kolaylaştıran kılavuzlar
- ISO/IEC 27002:2022: 27001 Ek A'daki 93 kontrolün her birinin nasıl uygulanabileceğini anlatan kontrol kataloğu.
- ISO/IEC 27005:2022: Bilgi güvenliği risk yönetimi kılavuzu; risk analizini nasıl yapacağınızı ayrıntılandırır.
- ISO/IEC 27035 serisi: Güvenlik olaylarının tespiti, müdahalesi ve olay sonrası değerlendirmesi. KVKK'daki 72 saatlik ihlal bildirimi süresine hazırlıkta işe yarar.
Türkiye'de mevzuat hangi belgeyi nerede istiyor?
KVKK'nın kendisi ve Kurul'un Kişisel Veri Güvenliği Rehberi hiçbir ISO belgesini şart koşmaz; rehberde ISO 27001 ve 27002 yalnızca kaynakçada geçer. Bankacılık (BDDK) ve ödeme kuruluşları (TCMB) düzenlemeleri de belirli bir ISO standardı adı vermez, "ulusal veya uluslararası standartları referans alma" ilkesini koyar. Belgenin açıkça istendiği yerler şunlardır:
| Faaliyet | İstenen belgeler | Dayanak |
|---|---|---|
| İYS entegratörlüğü | ISO 22301, ISO/IEC 27001 ve ISO/IEC 27701 (27001 ve 27701 TÜRKAK akreditasyonlu kuruluştan) | İYS Entegratörleri Hakkında Tebliğ, RG 18.09.2024 |
| GİB e-Fatura özel entegratörlüğü | ISO/IEC 27001, ISO 22301 ve ISO/IEC 20000 (TÜRKAK onaylı) | e-Fatura Özel Entegrasyon Kılavuzu (2026 sürümü) |
| Sağlık bilgi yönetim sistemi sağlayıcılığı | ISO/IEC 27001 (TÜRKAK akreditasyonlu) ve SPICE veya CMMI seviye belgesi | Sağlık Bilgi Yönetim Sistemleri Hakkında Yönetmelik, RG 25.08.2022 |
| Kamu bilişim ihaleleri | Kamu Bilişim Yetki Belgesi için ISO/IEC 27001; yazılım işlerinde ayrıca SPICE veya CMMI | Kamu Bilişim Hizmet Alımı Yetkilendirme Yönetmeliği, RG 29.06.2022 |
| e-İmza ve KEP hizmet sağlayıcılığı | ISO/IEC 27001'e uygunluğun belgelenmesi | BTK e-İmza ve KEP tebliğleri |
Kamu kurumları için ayrıca Siber Güvenlik Başkanlığı'nın yürüttüğü Bilgi ve İletişim Güvenliği Rehberi var. Rehber kurumlara ISO 27001 belgesi zorunluluğu getirmez, ancak mevcut BGYS süreçlerinin rehbere entegre edilmesini ister; Başkanlık 27001 kontrollerini rehber tedbirleriyle eşleştiren bir tablo da yayımlamıştır. Kapsamlar aynıysa BGYS iç tetkiki ile rehber uyum denetimi tek denetimde yürütülebiliyor.
Hangi sırayla gitmeli?
Bu standartların hepsi aynı "yüksek seviye yapı"yı (Harmonize Yapı) kullanır: kapsam, liderlik, risk, iç denetim, yönetimin gözden geçirmesi gibi bölümler ortaktır. Bu yüzden birini kurduktan sonra ikincisi sıfırdan başlamaz; doküman ve süreçlerin önemli kısmı ortak kullanılır ve denetimler birleştirilebilir. Pratik bir sıralama:
- Temel: ISO/IEC 27001. Hem mevzuatın en sık istediği hem de diğerlerinin üzerine oturduğu sistem. Ayrıntılar: ISO 27001 belgesi nasıl alınır?
- Kişisel veri yoğunsa: ISO/IEC 27701. 27001'in risk ve kontrol altyapısını kişisel veriye genişletir. Artık bağımsız alınabilse de 27001 ile birlikte kurmak işi kolaylaştırır.
- Kesinti kabul edilemiyorsa: ISO 22301. Felaket kurtarma ve yedekleme altyapısı zaten varsa, onu belgelenmiş ve tatbik edilen bir sisteme dönüştürür.
- BT hizmeti satıyorsanız: ISO/IEC 20000-1.
- Yapay zekâyı ürün veya karar süreçlerinde kullanıyorsanız: ISO/IEC 42001.
Hiçbir belge tek başına KVKK uyumu anlamına gelmez: aydınlatma, açık rıza, VERBİS ve yurt dışına aktarım gibi hukuki yükümlülükler ayrıca karşılanmalıdır. Teknik tarafın kontrol listesi için KVKK teknik ve idari tedbirler yazımıza, pazarlama iletileri için İYS rehberimize bakabilirsiniz.
Sık sorulan sorular
KVKK için ISO belgesi zorunlu mu?
Hayır. 6698 sayılı Kanun ve Kişisel Verileri Koruma Kurulu'nun rehberleri hiçbir ISO belgesini zorunlu tutmaz; uygun güvenlik düzeyini sağlayacak teknik ve idari tedbirlerin alınmasını ister. ISO/IEC 27001 ve 27701 bu tedbirlerin sistematik şekilde alındığını göstermenin yollarından biridir.
ISO 27701 belgesi için ISO 27001 şart mı?
Ekim 2025'te yayımlanan ISO/IEC 27701:2025 ile hayır. Standart bağımsız bir yönetim sistemi standardına dönüştü. 2019 sürümü ise ISO 27001'in eklentisiydi ve tek başına alınamıyordu. 2019 sürümüne göre belgeli kuruluşların geçişi için TÜRKAK'ın belirlediği son tarih 31 Ekim 2028'dir.
İYS entegratörü olmak için hangi ISO belgeleri gerekir?
İYS Entegratörleri Hakkında Tebliğ'e göre ISO 22301 İş Sürekliliği, ISO/IEC 27001 Bilgi Güvenliği ve ISO/IEC 27701 Kişisel Veri Yönetim Sistemi belgeleri gerekir. Ayrıca TSE onaylı firmaya yaptırılmış sızma testi ve Türkiye'de bulunan altyapı gibi şartlar vardır.
GİB özel entegratörlüğü için hangi belgeler isteniyor?
e-Fatura Özel Entegrasyon Kılavuzu'na göre TÜRKAK onaylı ISO/IEC 27001, ISO 22301 ve ISO/IEC 20000 belgeleri ile ITIL uyumlu süreçler isteniyor. Bu belgelerden en az birine sahip başvuru sahipleri eksikleri taahhütle tamamlayabiliyor.
ISO 27017 ve ISO 27018 belgesi alınabilir mi?
Her ikisi de kılavuz niteliğindedir ve TÜRKAK'ın akreditasyon kapsam listesinde ayrı bir yönetim sistemi olarak yer almaz. Uygulamada genellikle ISO 27001 belgelendirmesinin kapsamında değerlendirilirler.
Birden fazla ISO belgesi için ayrı ayrı denetim mi gerekir?
Gerekmeyebilir. ISO yönetim sistemi standartları ortak bir yapı kullandığı için birçok belgelendirme kuruluşu entegre denetim yapabilir; doküman, iç denetim ve yönetimin gözden geçirmesi gibi süreçler ortak yürütülebilir.
Birlikte planlayalım
Hangi belgenin gerçekten işinize yaradığını birlikte belirliyor; risk analizi, kişisel veri envanteri, iş sürekliliği ve felaket kurtarma planları, yedekleme ve izleme altyapısı ile verinin Türkiye'de tutulması konularında sistemi kurup belgelendirme denetimine hazırlıyoruz. Belgeyi akredite belgelendirme kuruluşu verir; biz o noktaya kadar yanınızdayız: ISO 27001 ve BT uyum danışmanlığı.