Kendi sunucunuza geçmenin en büyük sorumluluğu, verinin güvende olduğundan emin olmaktır. Bulut aboneliğinde yedeklemeyi sağlayıcı üstlenir (ya da üstlendiği varsayılır); kendi sunucunuzda bu iş tamamen sizindir. Bu yazıda fidye yazılımına dayanıklı bir yedekleme düzeninin nasıl kurulacağını ve bir şeyler bozulduğunda bunu müşterinizden önce nasıl öğreneceğinizi açık kaynak araçlarla anlatıyoruz. Rapor rakamlarını Veeam, CISA ve KVKK'nın kendi yayınlarından, araç bilgilerini Ekim 2026'da projelerin belgelerinden aldık.
Fidye yazılımları artık önce yedekleri hedefliyor
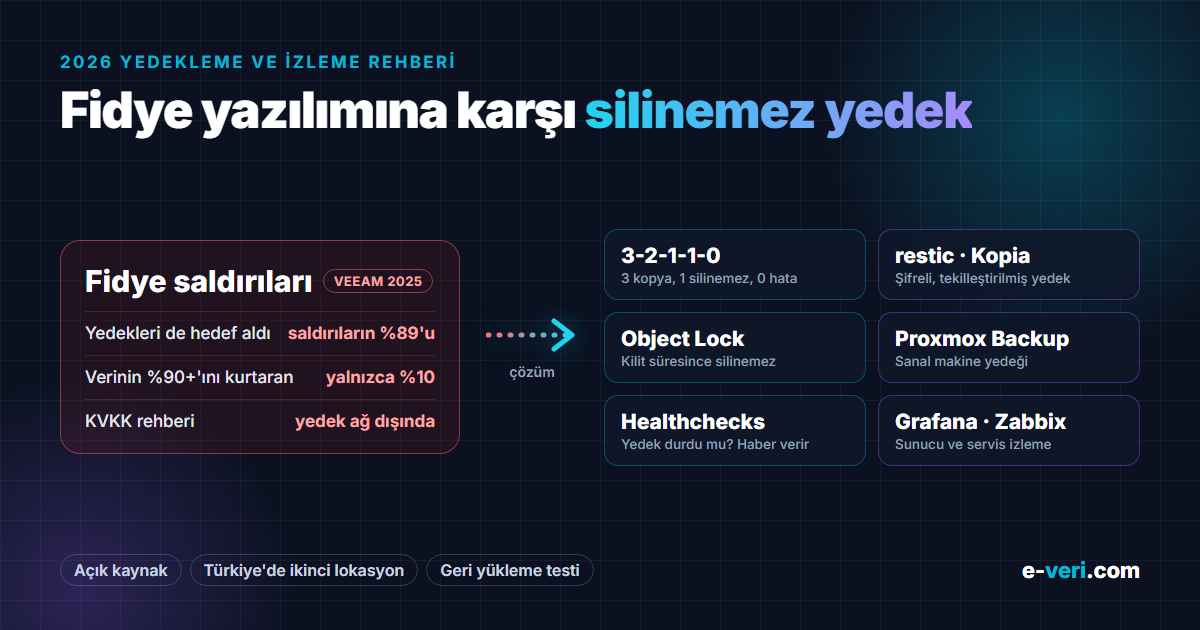
Veeam'in 2025 Fidye Yazılımı Eğilimleri Raporu'na göre saldırıların %89'unda saldırganlar yedekleri de hedef aldı ve bu saldırıların yaklaşık üçte ikisinde yedekleri ele geçirmeyi başardı. Aynı rapora göre kuruluşların yalnızca %10'u verisinin %90'ından fazlasını kurtarabildi; %57'si ise verisinin yarısından azını geri getirebildi.
Mesaj açık: sunucuyla aynı ağda duran, aynı yönetici şifresiyle silinebilen bir yedek, fidye yazılımına karşı yedek sayılmaz. ABD siber güvenlik ajansı CISA'nın fidye yazılımı rehberi de aynı şeyi söylüyor: kritik verilerin çevrim dışı (offline) ve şifreli yedekleri tutulmalı ve bu yedeklerin geri yüklenebildiği düzenli olarak test edilmeli.
KVKK ne diyor?
Kişisel Verileri Koruma Kurumu'nun Nisan 2025'te yayımladığı güncel "Kişisel Veri Güvenliği Rehberi (Teknik ve İdari Tedbirler)", yedeklemeye ayrı bir bölüm ayırıyor. Rehbere göre fidye yazılımı gibi saldırılara karşı veri yedekleme stratejileri geliştirilmeli; yedeklere yalnızca sistem yöneticisi erişebilmeli ve veri seti yedekleri mutlaka ağ dışında tutulmalı, fiziksel güvenlikleri de sağlanmalı. Yedekleme, rehberin teknik tedbirler listesinde de yer alıyor. (Rehber bağlayıcı bir yönetmelik değil, Kurumun önerisidir; şirketinize özel değerlendirme için hukuk danışmanınıza başvurun.)
3-2-1 ve 3-2-1-1-0 kuralları
Yedeklemenin bilinen temel kuralı 3-2-1'dir (CISA): önemli her verinin 3 kopyası (1 asıl, 2 yedek), 2 farklı ortamda ve 1 kopyası başka bir lokasyonda. Fidye yazılımı çağında bu kural iki adım daha genişletildi: 3-2-1-1-0. Eklenen 1, değiştirilemez (immutable) ya da ağdan ayrılmış bir kopyayı; 0 ise doğrulama sonrası sıfır geri yükleme hatasını ifade eder. Yani yedeklerin yalnızca alınması değil, düzenli olarak test edilip geri yüklenebildiğinin kanıtlanması da kuralın parçası.
Yedekleme araçları
| Araç | Lisans | Şifreleme | Hedefler | Silinemez yedek | Arayüz |
|---|---|---|---|---|---|
| restic | BSD-2-Clause | AES-256 | Yerel disk, SFTP, S3 ve uyumluları, Backblaze B2, Azure, Google Cloud, rclone | REST Server "append-only" modu, S3 Object Lock | Komut satırı |
| BorgBackup (+ borgmatic) | BSD | AES-256 (kimlik doğrulamalı) | Yerel disk, SSH | Append-only depo modu | Komut satırı |
| Kopia | Apache-2.0 | AES-256-GCM (uçtan uca) | S3 ve uyumluları, Azure, B2, Google Cloud, SFTP, WebDAV | S3 Object Lock | Komut satırı + masaüstü arayüzü |
| Duplicati | MIT | AES-256 veya GPG | S3, B2, Azure, Google Drive, OneDrive, SFTP, FTP, WebDAV | — | Web arayüzü |
| Proxmox Backup Server | AGPL-3.0 | AES-256-GCM (istemci tarafı) | Yerel disk, S3 uyumlu depolama, teyp (WORM dahil) | WORM teyp, fidye yazılımı koruması özellikleri | Web arayüzü |
"—": resmi belgede doğrulanamadı.
- restic: Hızlı, güvenli ve çok sayıda depolama hedefini destekleyen, sunucu yedeklerinde en yaygın tercihlerden biri. Yedeklerin bütünlüğünü kontrol edip geri yüklenebildiğini doğrulamayı temel özellik olarak sunuyor.
- BorgBackup: Tekilleştirme (aynı veriyi bir kez saklama) ve sıkıştırmayla çok verimli; uzak hedef olarak yalnızca SSH destekliyor. Zamanlama ve saklama kuralları için borgmatic ile birlikte kullanılıyor.
- Kopia: restic'e benzer, ama masaüstü arayüzü sayesinde teknik olmayan kullanıcılar için de uygun.
- Duplicati: Web arayüzlü, Windows'ta da rahat çalışan bir seçenek; ofis bilgisayarlarının yedekleri için pratik.
- Proxmox Backup Server: Sanal makine ve konteynerlerin yedeği için; artımlı, tekilleştirilmiş ve istemci tarafında şifreli yedek alıyor. Kararlı "enterprise" güncelleme deposu ücretli abonelik gerektiriyor.
Yedekler nereye gidecek?
3-2-1 kuralındaki "başka lokasyon" kopyası için en yaygın yol S3 uyumlu nesne depolamadır. Burada aranacak özellik Object Lock (değiştirilemezlik): belirlenen süre dolmadan yedek, yönetici şifresi ele geçirilse bile silinemez ya da değiştirilemez. Kopia'nın belgeleri önemli bir ayrıntıya dikkat çekiyor: Object Lock bucket oluşturulurken açılmalı ve sonradan kapatılamaz.
Bilmeniz gereken: MinIO artık eskisi gibi değil. Kendi sunucunuzda S3 depolama denince akla ilk gelen MinIO'nun açık kaynak sürümü artık bakımı yapılmayan, arşivlenmiş bir proje. Üretici hazır kurulum paketleri dağıtmayı bıraktı (yalnızca kaynak kod), Mayıs 2025'te yönetim konsolunu ve LDAP/OIDC girişini açık kaynak sürümden kaldırıp ticari ürününe taşıdı. Yeni kurulumlar için açık kaynak alternatifler olarak Garage (AGPL-3.0) ve SeaweedFS (Apache-2.0) değerlendirilebilir.
Harici bir sağlayıcı kullanmak da seçenek: Backblaze B2 terabayt başına ayda 5 $, Wasabi 7,99 $ (Ekim 2026). Ancak yedeklerinizde kişisel veri varsa yurt dışındaki bir depolamaya göndermenin KVKK'nın yurt dışına aktarım kuralları açısından değerlendirilmesi gerektiğini unutmayın; şifreli olması bu soruyu ortadan kaldırmaz. Türkiye'deki ikinci bir veri merkezi bu açıdan daha sade bir çözümdür.
"Silinemez" yedek nasıl kurulur?
Fidye yazılımına karşı en etkili tek önlem, saldırganın ele geçirdiği sunucudan yedekleri silememesidir. Açık kaynak araçlarla bunun üç pratik yolu var:
- Append-only yedek sunucusu: restic'in REST Server'ı ya da BorgBackup, "yalnızca ekle" modunda çalıştırılabilir: üretim sunucusu yeni yedek ekleyebilir ama eski yedekleri silemez veya değiştiremez. Eski yedeklerin temizliği, ayrı ve daha sıkı korunan bir yerden yapılır.
- Object Lock'lu S3 depolama: restic ve Kopia, Object Lock açık bucket'lara yedek alabiliyor; kilit süresi boyunca yedek kimse tarafından silinemez.
- Çevrim dışı kopya: Periyodik olarak bağlantısı kesilen bir disk ya da teyp. Proxmox Backup Server, bir kez yazılıp değiştirilemeyen WORM teypleri destekliyor.
Yedek alınıyor mu? İzleme olmadan bilemezsiniz
En sık rastlanan felaket senaryosu, yedeğin aylar önce sessizce durmuş olduğunun felaket günü fark edilmesidir. Bu yüzden izleme, yedeklemenin ayrılmaz parçasıdır:
- Healthchecks (BSD-3-Clause): Zamanlanmış işler için "ölü adam anahtarı". Her yedek işi bitince Healthchecks'e bir sinyal gönderir; sinyal zamanında gelmezse e-posta, Slack, Telegram gibi 25'ten fazla kanaldan uyarı gelir. Yedekleme izlemesinin en basit ve en etkili yolu.
- Uptime Kuma (MIT): Web siteleri, API'ler, portlar ve SSL sertifikalarının süresi gibi şeyleri dışarıdan kontrol eder; bir servis düştüğünde anında haber verir. Arayüzü Türkçe, kurulumu dakikalar sürer.
- Prometheus (Apache-2.0) + Grafana (AGPL-3.0): Sunucuların CPU, bellek, disk ve uygulama metriklerini toplar, grafiklerle gösterir ve "disk %90 doldu" gibi kurallarla alarm üretir. Grafana'nın arayüzü Türkçe.
- Zabbix: Ağ cihazlarından sunuculara geniş altyapıları tek panelden izleyen köklü bir sistem. 7.0 sürümünden itibaren AGPL-3.0 lisanslı (6.4'e kadar GPLv2); 7.0 LTS için tam destek Haziran 2027'ye, sınırlı destek Haziran 2029'a kadar sürüyor. Arayüzü Türkçe.
- Netdata: Kurulduğu anda yüzlerce metriği saniye saniye gösterir. Not: ajan GPL-3.0 lisanslı, ancak web arayüzü kapalı kaynak (ücretsiz kullanılabilir).
Güvenlik açıkları ve şüpheli girişlerin izlenmesi ise ayrı bir konu; bunun için Wazuh'u anlattığımız şirket güvenliği yazımıza bakabilirsiniz.
Örnek kurulumlar
| Şirket | Yedekleme | Silinemez / şehir dışı kopya | İzleme |
|---|---|---|---|
| Küçük (tek sunucu, 10–50 kişi) | restic: dosyalar + veritabanı dökümleri, her gece | Append-only REST Server (ayrı sunucu) + Object Lock'lu S3, Türkiye'de ikinci lokasyon | Healthchecks + Uptime Kuma |
| Orta (birden çok sunucu/sanal makine) | Proxmox Backup Server (sanal makineler) + restic (uygulama verileri) | Object Lock'lu S3 + aylık çevrim dışı disk | Prometheus + Grafana veya Zabbix, Healthchecks |
| Ofis bilgisayarları | Kopia (masaüstü arayüzü) veya Duplicati | Merkezi sunucu üzerinden S3'e ikinci kopya | Healthchecks |
Geri yükleme testi: kuralın "0"ı
Hiç geri yüklenmemiş bir yedeğin çalıştığını bilemezsiniz. Önerdiğimiz asgari rutin:
- Haftalık: Yedek aracının bütünlük kontrolü (örneğin
restic check), sonucu Healthchecks'e bildirilsin. - Aylık: Rastgele seçilen birkaç dosyanın ve bir veritabanının ayrı bir ortama geri yüklenmesi.
- Yılda bir veya iki kez: Tam felaket tatbikatı: iş için vazgeçilmez bir sistemin sıfırdan, yalnızca yedeklerden ayağa kaldırılması ve sürenin ölçülmesi.
Bu süreyi bilmek, "felakette işler kaç saat duracak?" sorusunun gerçek cevabıdır.
Sık sorulan sorular
3-2-1 yedekleme kuralı nedir?
Önemli her verinin 3 kopyasının (1 asıl, 2 yedek) bulunması, bunların en az 2 farklı ortamda tutulması ve 1 kopyanın başka bir lokasyonda olmasıdır. Fidye yazılımlarına karşı genişletilmiş hali 3-2-1-1-0'dır: bir kopya değiştirilemez ya da çevrim dışı olmalı ve geri yükleme testlerinde sıfır hata alınmalıdır.
Fidye yazılımı yedekleri de şifreleyebilir mi?
Evet. Veeam'in 2025 raporuna göre saldırıların %89'unda yedekler de hedef alındı. Bu yüzden en az bir yedek kopyanın append-only (yalnızca ekleme), S3 Object Lock ile değiştirilemez ya da çevrim dışı olması gerekir.
KVKK yedekleme hakkında ne öneriyor?
Kurumun Nisan 2025 tarihli Kişisel Veri Güvenliği Rehberi'ne göre fidye yazılımı gibi tehditlere karşı yedekleme stratejileri geliştirilmeli, yedeklere yalnızca sistem yöneticisi erişebilmeli ve veri seti yedekleri ağ dışında tutulup fiziksel güvenlikleri sağlanmalıdır.
Sunucu yedeklemesi için hangi açık kaynak araç kullanılmalı?
Dosya ve veritabanı yedekleri için restic, BorgBackup veya Kopia; sanal makineler için Proxmox Backup Server yaygın seçeneklerdir. restic ve Kopia S3 uyumlu depolamaya ve Object Lock'a yedek alabilir, BorgBackup SSH üzerinden çalışır.
MinIO hâlâ kullanılabilir mi?
MinIO'nun açık kaynak sürümü arşivlendi ve bakımı yapılmıyor; hazır kurulum paketleri artık dağıtılmıyor ve yönetim konsolu ile LDAP/OIDC girişi ticari ürüne taşındı. Yeni kurulumlar için Garage veya SeaweedFS gibi açık kaynak S3 uyumlu alternatifler değerlendirilebilir.
Yedeklerin çalıştığını nasıl anlarım?
Her yedek işinin sonunda Healthchecks gibi bir izleme servisine sinyal gönderilmesi, sinyal gelmediğinde uyarı alınmasını sağlar. Buna ek olarak düzenli bütünlük kontrolleri ve geri yükleme testleri yapılmalıdır.
e-veri.com ile yedekleme ve izleme
Sunucularınız ve bu serideki uygulamalar için 3-2-1-1-0 kuralına uygun yedekleme tasarımı, append-only ve Object Lock'lu silinemez yedek kurulumu, Türkiye'de ikinci lokasyon, yedek ve servis izleme, alarm kuralları ve düzenli geri yükleme testleri hizmeti veriyoruz. Serinin diğer yazıları: proje yönetimi, doküman yönetimi, CRM, ekip iletişimi ve şirket güvenliği.
- Şirket için açık kaynak paket (genel bakış)
- Proje yönetimi: Jira alternatifleri
- Doküman yönetimi: Google Drive alternatifleri
- Açık kaynak CRM
- Ekip iletişimi: Slack, Teams, Zoom alternatifleri
- Şirket güvenliği: SSO, parola kasası, izleme
- Yedekleme ve izleme (bu yazı)
- Kurulum ve karar rehberleri — İş yönetimi: Odoo · ERPNext · Dolibarr · EspoCRM · OpenProject | İletişim ve belge: Nextcloud · Seafile · BookStack · Paperless-ngx · Mattermost · Rocket.Chat · Jitsi Meet · Zammad · Chatwoot | Altyapı ve güvenlik: Keycloak · authentik · Vaultwarden · Wazuh · Gitea · n8n · Uptime Kuma · Prometheus + Grafana · Matomo · restic | Karar: Kendi sunucunuzda yapay zeka · Açık kaynak lisansları · Hosting mi, VPS mi?
- Kurumsal hizmetler: kurulum, yönetilen hosting ve bakım için teklif
- Tüm kurulum ve karar rehberleri (konu başlıklarına göre)