Şirketlerde parolalar hâlâ çoğunlukla Excel dosyalarında, tarayıcı hafızasında ya da ortak bir not defterinde duruyor. Bir çalışan ayrıldığında hangi hesapların şifresinin değişmesi gerektiğini kimse tam bilmiyor. Ekip parola yöneticisi bu sorunu çözer. Vaultwarden ise Bitwarden uygulamalarıyla uyumlu, kendi sunucunuzda çalışan hafif bir açık kaynak sunucudur. Bu rehberde Vaultwarden'ı şirket için güvenli biçimde kurarken atlanmaması gereken ayarları, projenin kendi belgelerine dayanarak (Ekim 2026, Vaultwarden 1.37) anlatıyoruz.
rsa_key dosyaları birlikte alınmalıdır. Vaultwarden, Bitwarden, Inc. ile bağlantılı değildir; resmi Bitwarden desteği kapsamında da değildir.Vaultwarden neyi destekler?
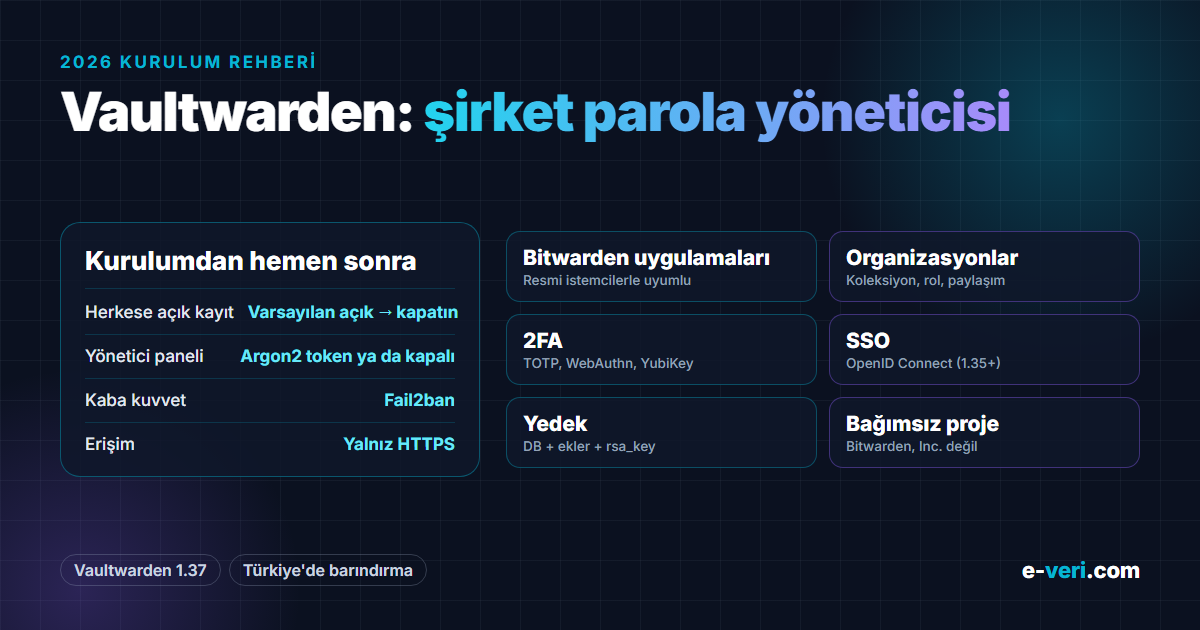
Proje kendini Bitwarden istemci API'sinin "neredeyse eksiksiz" bir uygulaması olarak tanımlar. Resmi Bitwarden tarayıcı eklentileri, masaüstü ve mobil uygulamaları Vaultwarden'a bağlanır. Şirketler için önemli olan özellikler şunlardır:
- Organizasyonlar: koleksiyonlar, parola paylaşımı, üye rolleri, gruplar, olay kayıtları, yönetici parola sıfırlama ve politikalar.
- İki aşamalı doğrulama: doğrulama uygulaması (TOTP), e-posta, FIDO2 WebAuthn, YubiKey ve Duo.
- Acil durum erişimi, dosya ekleri ve güvenli paylaşım (Send).
- Tek oturum açma: 1.35 sürümüyle OpenID Connect ile SSO eklendi. Belgelere göre ana parola yine gereklidir; SSO ana parolayı yönetmez.
Kurulum ve HTTPS
Önerilen kurulum yolu resmi konteyner imajıdır (Docker veya Podman). Varsayılan veritabanı SQLite'tır; MySQL/MariaDB veya PostgreSQL de desteklenir. HTTPS zorunludur: belgelere göre web kasası, tarayıcıların yalnızca güvenli bağlamda (HTTPS) sunduğu Web Crypto API'yi kullanır, HTTPS olmadan çalışmaz. Vaultwarden'ın kendi TLS desteği olsa da proje önüne bir ters vekil (nginx, Caddy, Traefik) konulmasını önerir.
Kurulumdan hemen sonra yapılacak üç ayar
1. Herkese açık kaydı kapatın
Belgelerin ifadesiyle, varsayılan olarak sunucunuza erişebilen herkes kayıt olabilir (SIGNUPS_ALLOWED=true). Şirket kurulumunda bunu false yapın. Yeni çalışanları organizasyon yöneticisi davet etsin; INVITATIONS_ALLOWED kayıt kapalıyken de davete izin verir. Yalnız şirket alan adınızdaki e-postalarla kayda izin vermek isterseniz SIGNUPS_DOMAINS_WHITELIST kullanılabilir. Davet ve e-posta doğrulaması için SMTP ayarları (SMTP_HOST, SMTP_FROM) yapılmalıdır.
2. Yönetici panelini koruyun
Yönetici paneli ADMIN_TOKEN ayarıyla açılır. Belgeler bu token'ın düz metin yerine vaultwarden hash komutuyla üretilmiş bir Argon2 özeti olmasını önerir; düz metin token uyarı üretir. Docker Compose dosyasında özetteki $ işaretleri $$ olarak yazılmalıdır. Panele düzenli ihtiyacınız yoksa token'ı hiç tanımlamayın: bu durumda panel kapalı kalır.
3. Kaba kuvvet saldırılarına karşı Fail2ban
Vaultwarden'ın yerleşik hız sınırları vardır: varsayılan olarak giriş için 60 saniyede en fazla 10 deneme, yönetici paneli için 300 saniyede en fazla 3 deneme. Proje, sunucu internete açıksa ayrıca Fail2ban kurulmasını özellikle önerir. Bunun için önce LOG_FILE ile günlükler dosyaya yazdırılır; yönetici paneli için ayrı bir kural (jail) tanımlanır.
Mobil bildirimler
Mobil uygulamalara anlık bildirim (kasanın başka cihazda değiştiğini bildirme) için Bitwarden'ın bildirim aktarıcısı kullanılır. Bunun için bitwarden.com/host adresinden bir kurulum kimliği ve anahtarı alınıp PUSH_ENABLED, PUSH_INSTALLATION_ID ve PUSH_INSTALLATION_KEY ayarlanır. Bu özellik yalnız resmi uygulama mağazalarından kurulan uygulamalarla çalışır. Etkinleştirdikten sonra kullanıcıların çıkış yapıp yeniden girmesi gerekir.
Yedekleme: neyi, nasıl?
Proje düzenli yedeği açıkça önerir; parolalarınız söz konusu olduğu için bu atlanamaz. Belgelere göre yedeklenmesi gerekenler:
- Veritabanı: SQLite kullanıyorsanız dosyayı doğrudan kopyalamayın;
sqlite3 db.sqlite3 ".backup '…'"komutuyla tutarlı bir kopya alın ve bunu günlük çalıştırın. - Ekler (
attachments/): veritabanında tutulmayan tek önemli veri. rsa_key*dosyaları: oturum belirteçlerini imzalar. Belgeler, özel anahtarı ele geçiren birinin yönetici oturumu taklit edebileceğini belirtir. Bu yüzden yedeği şifreli ve erişimi kısıtlı tutun.config.json(yönetici paneli kullanıldıysa).sends/ve simge önbelleği isteğe bağlıdır.
Geri yüklerken eski db.sqlite3-wal dosyasını silmeyi unutmayın. Yedeklerin şehir dışında ve silinemez bir kopyasını tutma konusunda yedekleme ve izleme rehberimize bakabilirsiniz.
Vaultwarden kimler için uygun değil?
- Üretici desteği şart olanlar: Vaultwarden bağımsız bir projedir; Bitwarden, Inc. ile bağlantısı yoktur ve resmi Bitwarden desteği verilmez. Sözleşmeli üretici desteği ya da belirli bir uyumluluk sertifikası gerekiyorsa Bitwarden'ın kendi kurumsal sürümü değerlendirilmelidir.
- Bakımı üstlenecek kimse yoksa: bir parola sunucusunun güncel tutulmaması ve yedeksiz kalması, kullanmamaktan daha risklidir.
e-veri.com ile Vaultwarden
Vaultwarden'ı Türkiye'deki sunucularımızda yönetilen hosting olarak ya da sizin sunucunuzda kuruyoruz. Kapsam şunlar: HTTPS ve ters vekil, kaydın kapatılması ve davet akışı, yönetici panelinin korunması, Fail2ban, SMTP, mobil bildirimler, organizasyon ve koleksiyon yapısının kurulması, şifreli ve sunucu dışı günlük yedek, düzenli güncellemeler. İsterseniz Keycloak ile tek şifreyle girişe de bağlıyoruz. Ayrıntılar kurumsal hizmetler sayfamızda.
Sık sorulan sorular
Vaultwarden Bitwarden ile aynı şey mi?
Hayır. Vaultwarden, Bitwarden istemcileriyle uyumlu, bağımsız bir açık kaynak sunucudur. Resmi Bitwarden uygulamaları ona bağlanır, ancak Bitwarden, Inc. ile bağlantısı yoktur ve resmi destek kapsamında değildir.
Vaultwarden HTTPS olmadan çalışır mı?
Hayır. Web kasası tarayıcıların yalnızca HTTPS'te sunduğu Web Crypto API'yi kullanır. Projenin önerisi önüne bir ters vekil koyup HTTPS'i orada sonlandırmaktır.
Yabancıların kayıt olmasını nasıl engellerim?
SIGNUPS_ALLOWED ayarını false yapın; varsayılan değeri true'dur. Yeni kullanıcıları organizasyon davetleriyle ekleyin ya da yalnız şirket alan adınıza izin vermek için SIGNUPS_DOMAINS_WHITELIST kullanın.
Vaultwarden'da SSO var mı?
Evet. 1.35 sürümüyle OpenID Connect desteği eklendi. Ana parola yine gereklidir; SSO ana parolayı yönetmez.
Vaultwarden yedeği nasıl alınır?
Veritabanı (SQLite için .backup komutuyla tutarlı kopya), ekler klasörü, rsa_key dosyaları ve varsa config.json yedeklenmelidir. Yedekler şifreli ve sunucu dışında tutulmalıdır.
Kaba kuvvet saldırılarına karşı ne yapmalı?
Vaultwarden'ın yerleşik giriş ve yönetici paneli hız sınırları vardır. İnternete açık sunucularda proje ayrıca Fail2ban kurulmasını önerir; bunun için günlüklerin LOG_FILE ile dosyaya yazılması gerekir.